

ランサムリークサイト、年間約4000件の投稿 - 身代金支払うも約2割で反古
ランサムウェアによる被害が大きく拡大した背景には、パッチが用意されていない未知の脆弱性を狙ったゼロデイ攻撃も一因になっていると調査を行ったパロアルトネットワークスは指摘している。
2023年前半に判明した「GoAnywhere MFT」の脆弱性「CVE-2023-0669」、「PaperCut」の「CVE-2023-27350」などが標的となった。
さらに「MOVEit Transfer」の「CVE-2023-34362」「CVE-2023-35036」「CVE-2023-35708」、「NetScaler ADC(旧Citrix ADC)」に判明した「CVE-2023-4966」なども悪用されている。
すべての攻撃者が高い能力を持つとは限らず、ゼロデイ脆弱性を利用できるわけではないが、ゼロデイ脆弱性の悪用が開始されると、投稿件数のゆるやかな上昇が見られたという。
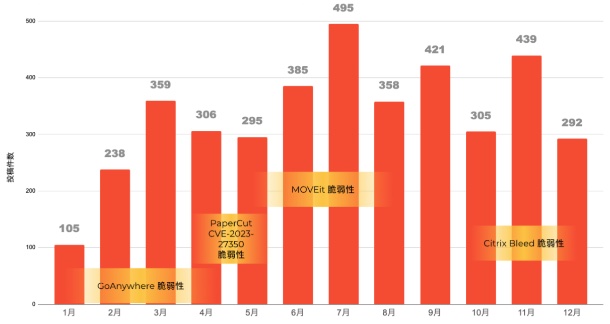
リークサイトにおける月ごとの投稿数。脆弱性の悪用がはじまるとゆるやかな増加が見られたという(グラフ:パロアルトネットワークス)


(Security NEXT - 2024/02/22 )
 ツイート
関連リンク
PR
関連記事
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
先週注目された記事(2026年11月1日〜2026年11月7日)
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
手術画像を保存した記録媒体を紛失 - さいたま市民医療センター
ECサイトの会員管理システムで個人情報が流出 - ノジマ
問い合わせフォーム利用者などの個人情報が流出 - ヤクルト
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も


