

フィッシングURL、1カ月で5万件超 - 過去最多更新
大量のドメインにサブドメインを組み合わせる手口が前月と変わらず多く、約71.9%を占めた。多くは同一のIPアドレス上に設置されており、稼働を確認できたこれらURLは、わずか35件のIPアドレス上でホストされていたという。
フィッシングサイトに悪用されたトップレベルドメインを見ると「.top」が約38.8%で最多。「.icu(約20.9%)」「.shop(約9.9%)」「.com(約6.4%)」「.xyz(約4.9%)」「.cn(約3.7%)」と続く。
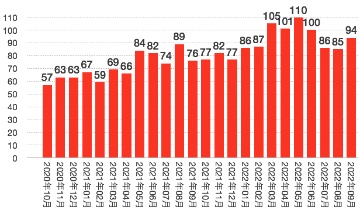
悪用されたブランドの件数推移(グラフ:フィ対協の発表をもとに独自に作成)
悪用されたブランドは94件で、前月から9件増加した。
クレジットカード会社や信販会社が24ブランド、ISPやホスティング事業者、メールサービスが13ブランド、EC系が13ブランド、金融関係は10ブランドだった。
クレジットカードの利用確認を装うケースが引き続き目立っており、報告数の約38.7%にのぼる。
特に「VISA」「セゾンカード」「JCB」のブランドを悪用しており、次いで多い「Amazon」「三井住友銀行」「イオンカード」をあわせると全体の約68.8%を占めた。


(Security NEXT - 2022/10/07 )
 ツイート
関連リンク
PR
関連記事
9月はフィッシングの報告、URLともに増加
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
フィッシング報告数が4割減 - ただし悪用URLは増加
先週注目された記事(2026年8月2日〜2026年8月8日)
夏季休暇に向けて準備を - 盆休み週のパッチチューズデーに注意
インシデント件数減少、ただしサイト改ざんは倍増
2Qのセキュ相談、「偽警告」相談が増加 - 直近2年間で最多


