

標的型攻撃で狙われる「Active Directory」保護の対策資料 - 優先順位踏まえ具体的に解説
「Active Directory」を侵害される原因は、「脆弱性」や「運用の不備」だ。2014年に日本マイクロソフトが「MS14-068」で対応した「Kerberos」における特権の昇格の脆弱性「CVE-2014-6324」は、いまだに修正されていないケースがあり、侵害を受ける原因となっている。
さらに、端末に保存されたハッシュ情報を悪用する「Pass-The-Hash」、認証チケットを窃取する「Pass-the-Ticket」などの攻撃手法も存在。
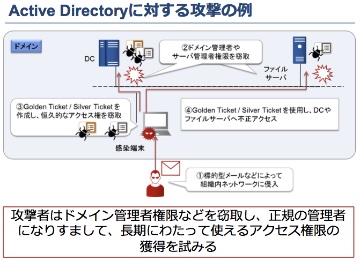
Active Directoryに対する攻撃例(図:JPCERT/CC)
特にTGTを悪用し、任意のユーザーになりすますことが可能となる「Golden Ticket」や、「Service Ticket」の悪用により、任意のサービスへアクセスできる「Silver Ticket」などが作成されることで、長期的なアクセス権を取得され、ファイルサーバなどを侵害された場合の影響は小さくない。
同センター早期警戒グループの情報分析ラインで同じく情報セキュリティアナリストを務める藤本万里子氏は、「Pass-the-Ticket」に関する解説資料はこれまでもあまり公開されておらず、認知度が低い点を指摘。「攻撃者が正規のチケットを入手すると、システムからは正規ユーザーによる操作として処理されるため、発見が難しい」という。


(Security NEXT - 2017/03/14 )
 ツイート
PR
関連記事
MS、9月の月例セキュリティ更新で脆弱性973件に対応
米当局「脆弱性悪用リスト」、7月に26件 - 8割超が3日以内対応
「ManageEngine ADAudit Plus」に脆弱性 - 4月に修正実施
米セキュリティ当局、5件の悪用脆弱性に注意喚起
MS月例パッチで500件以上の脆弱性に対応 - ゼロデイ脆弱性も
「FortiBleed」に国内組織の情報も - 影響調査など実施を
「Samba」にRCEなど6件の脆弱性 - 修正パッチを公開
MS、3月の月例パッチを公開 - 脆弱性79件に対処
ZohoのAD管理支援ツールに脆弱性 - アップデートで修正
「Windows 10」サポート終了 - 重要度が高い更新は「ESU」で継続提供


