

標的型攻撃で狙われる「Active Directory」保護の対策資料 - 優先順位踏まえ具体的に解説
松田氏は、「このログさえ確認すれば、攻撃を発見できるといったものはない」としつつも、痕跡を効率的に検知する方法もあると説明。管理者権限でアクセスできる端末を絞り込むなど、検知しやすい環境作りも重要であるとし、今回の資料でこれらを解説したという。
また優先的に適用すべきセキュリティ更新プログラムや、端末に保存された認証情報の保護など、攻撃を抑止する対策のほか、「Golden Ticket」の無効化など、攻撃を検知した際の緊急対処に関する解説も盛り込まれている。
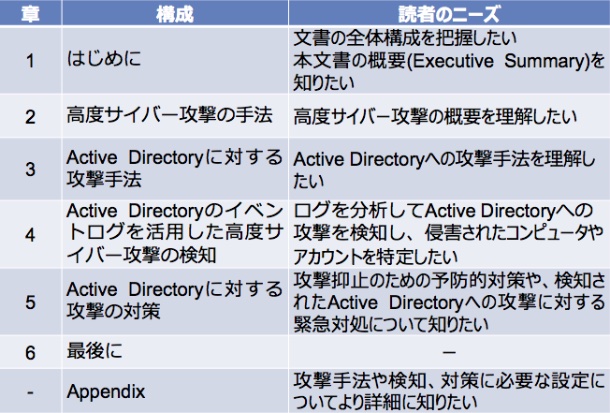
ログを活用したActive Directoryに対する攻撃の検知と対策の内容
お詫びと訂正:「Golden Ticket」および「Silver Ticket」に関する一部記載について一部修正しました。ご迷惑をおかけした読者、関係者のみなさまにお詫びし、訂正いたします。また発表者の訂正を受け、被害報告が増加した時期について修正いたしました。

(Security NEXT - 2017/03/14 )
 ツイート
PR
関連記事
MS、9月の月例セキュリティ更新で脆弱性973件に対応
米当局「脆弱性悪用リスト」、7月に26件 - 8割超が3日以内対応
「ManageEngine ADAudit Plus」に脆弱性 - 4月に修正実施
米セキュリティ当局、5件の悪用脆弱性に注意喚起
MS月例パッチで500件以上の脆弱性に対応 - ゼロデイ脆弱性も
「FortiBleed」に国内組織の情報も - 影響調査など実施を
「Samba」にRCEなど6件の脆弱性 - 修正パッチを公開
MS、3月の月例パッチを公開 - 脆弱性79件に対処
ZohoのAD管理支援ツールに脆弱性 - アップデートで修正
「Windows 10」サポート終了 - 重要度が高い更新は「ESU」で継続提供


