

米当局、1月は14件の脆弱性悪用について注意喚起
米サイバーセキュリティインフラストラクチャセキュリティ庁(CISA)は、2025年1月に「悪用が確認された脆弱性カタログ(KEV)」へ14件の脆弱性を追加した。
CISAでは悪用が確認されている脆弱性を同リストへ登録し、注意喚起を行っている。米国内の行政機関では指定された期間に対応する義務が生じるほか、広く悪用されるおそれがあることから製品利用者も注意が必要となる。
同月に追加された14件のうち、6件は2025年に入ってからCVE番号が採番された脆弱性だった。
Windowsに関する脆弱性「CVE-2025-21333」「CVE-2025-21334」「CVE-2025-21335」のほか、Appleの「iOS」や「macOS」が影響を受ける「CVE-2025-24085」など、アドバイザリのリリース時にはすでに悪用が確認されていた。
さらに「Ivanti Connect Secure」「Ivanti Policy Secure」「Ivanti ZTA Gateways」に判明した「CVE-2025-0282」、SonicWallの「SMA 1000」に判明した「CVE-2025-23006」など、ネットワークゲートウェイに設置する機器の脆弱性も引き続き標的となっている。
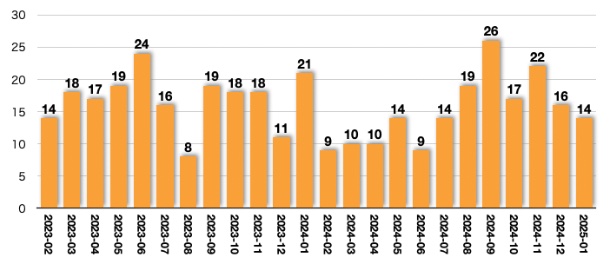
「悪用が確認された脆弱性カタログ(KEV)」へ追加された脆弱性の件数推移

(Security NEXT - 2025/02/07 )
 ツイート
PR
関連記事
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
アプリや通販サイト会員の個人情報が流出 - MrMax
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
「Chrome 155」公開 - 「クリティカル」4件含む247件を修正
同県サイトで公開した地区防災計画のPDFに個人情報 - 岡山県
人事システムから従業員の個人情報が流出した可能性 - 第一ライフG
介護事業者向けの報告書依頼メールで誤送信 - 鳥取県
従業員アカウントに不正アクセス、取材先に大量なりすましメール - 日経
アプリシステムが侵害、顧客情報流出の可能性 - 回転ずしチェーン


