

9月のフィッシング報告、悪用URLが前月比4割減
報告のうち24.6%で重複のないユニークなURLが悪用されていた。URL件数の約68.2%にあたる。
またURLにおいて悪用されたドメインに着目すると、約19.2%は報告回数が10回以下としており、20回以下にとした場合は約29.5%にのぼる。一方、1000回以上利用されたドメインは前月の約38.6%から28.9ポイント減となる約9.7%で1割に満たず、同じドメイン名を繰り返し悪用するケースが減少している。
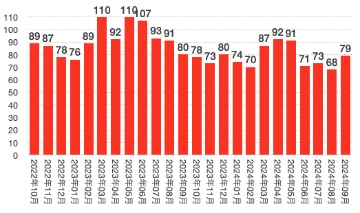
悪用されたブランド件数推移(グラフ:フィ対協の発表をもとに独自に作成)
悪用されたブランドは79件で、前月から11件増。業種を見ると「クレジット、信販関連」が18件、「金融関連」が14件。「通信事業者、メールサービス関連」が9件、「オンラインサービス関連」が7件で続く。「eコマース関連」「暗号資産関連」がそれぞれ5件、「配送関連」「決済サービス関連」がともに4件だった。
具体的なブランドとしては、「Amazon」をかたるケースが約29.1%で最多。全体に占める割合は前月の約20.2%から8.9ポイント上昇している。1万件以上の報告があった「東京電力」「JCB」「ヤマト運輸」「JAバンク」をあわせると、全体の約64.8%にのぼった。1000件以上の報告があったブランドは16件で、これらをあわせると全体の約94.4%を占める。
迷惑メールフィルタや解析ツールの検知を回避する攻撃も引き続き確認された。文面には表示されない意味のない文字列や正規のURLを含めるケースのほか、UnicodeによるURLの記載、URLの認証やサブドメインにランダム文字列を記載する手法なども悪用されている。

(Security NEXT - 2024/10/28 )
 ツイート
関連リンク
PR
関連記事
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を
2支店で顧客情報記載の書類が所在不明 - 青森みちのく銀
「代金後払いサービス」で侵害、サービスを停止 - ヤマト運輸
チケット販売「イープラス」、払戻し申請した顧客顧客の個人情報が流出
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
GitLab、旧ブランチ向けにセキュリティ更新 - クリティカル脆弱性を修正
Mozilla、ブラウザ最新版「Firefox 157」を公開 - 脆弱性76件を解消


