

9月のフィッシング報告、悪用URLが前月比4割減
9月のフィッシング報告件数は14万8210件だった。フィッシング攻撃に利用されたURLが約42.3%減と大幅に縮小している。
フィッシング対策協議会によれば、同月に寄せられたフィッシング攻撃の報告は14万8210件。前月の16万6556件から約11.0%減となった。1日あたり約4940.3件の報告が寄せられている。
7月の17万7855件をピークに減少傾向が続くものの、5カ月連続で14万件を超えている。
フィッシングサイトに悪用されたURLは4万9519件。過去最多となった前月の8万5768件から約42.3%減となった。ただし、過去4番目に多い件数であり、予断を許さない状況にある。1日あたりに換算すると約1650.6件だった。
フィッシングサイトに悪用されたトップレベルドメインとしては、「.com」がもっとも多く約46.9%。「.cn(約28.5%)」「.xyz(約5.4%)」、「.top(約3.5%)」「.sbs(約3.0%)」が続いた。
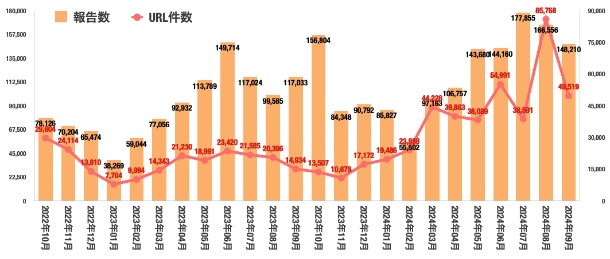
フィッシング攻撃の報告状況(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2024/10/28 )
 ツイート
関連リンク
PR
関連記事
Kubernetes向けツール「consul-k8s」に脆弱性 - 修正版が公開
「macOS」にセキュリティ更新 - 300件弱の脆弱性に対応
49システムで情報流出、横展開など確認 - ユミルリンク
「Chrome」で脆弱性52件を修正 - 4件が「クリティカル」
「Brotli」や「Adobe Commerce」「Magento」の脆弱性悪用を確認 - 米当局が注意喚起
婚活イベントで申込者情報を誤公開、開催中止に - 岡山県
バンナム子会社に不正アクセス - 「一番くじONLINE」配送情報が流出か
「PHP2Shell」「HTTP2Shell」のいずれも影響 - 「PAN-OS」の修正版が順次公開
「PowerShell」に「Brotli」脆弱性を解消するアップデート
GMOに身代金要求 - ランサム攻撃や情報公開を行うと脅迫


