

フィッシング報告が3割増 - 15万件超えで過去最高に
10月にフィッシング対策協議会へ寄せられたフィッシング攻撃の報告件数が15万件を超え、過去最多となった。ただし、悪用されたURLやブランドは減少しており、受信側メールサービスが「DMARC」に未対応であることなども背景にあるという。
同協議会によれば、10月に報告を受けたフィッシング攻撃は15万6804件。前月の11万7033件から約34.0%増加し、6月の14万9714件を上回り、過去最多を記録した。1日あたり約5058.2件の報告が寄せられている。
一方、フィッシングサイトに悪用されたURLは1万3507件。前月の1万4934件から1427件減少した。6月の2万3420件をピークに減少が続いている。1日あたりに換算すると435.7件だった。
フィッシングサイトに悪用されたトップレベルドメインを見ると、「.com」が約75.5%と圧倒的に多い。「.cn(約5.9%)」「.top(約1.4%)」「.sbs(約1.3%)」「.icu(約1.3%)」「.shop(約1.3%)」「.cfd(約1.2%)」と続いた。
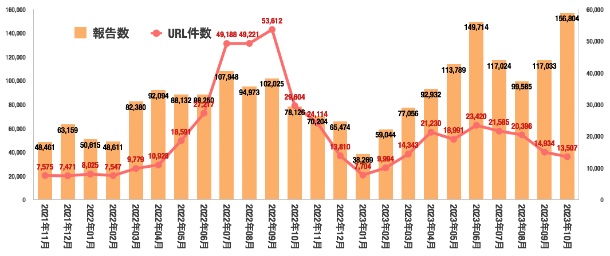
フィッシングの報告件数が増加する一方、悪用されたURLは減少している(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2023/11/13 )
 ツイート
関連リンク
PR
関連記事
JETROの一部サイトに不正アクセス - 個人情報が流出
ランサム攻撃で生産関連システムが停止、出荷に影響 - 大崎電気工業
店頭体験レッスン予約システムで個人情報が流出 - コーセー
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開
複数の脆弱性に対処した「WordPress 7.1.5」が公開


