

フィッシング報告が3割増 - 15万件超えで過去最高に
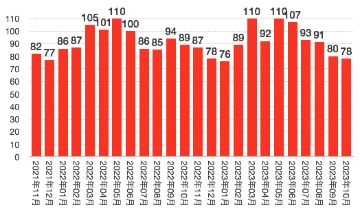
フィッシングで悪用されたブランドの推移(グラフ:フィ対協の発表をもとに独自に作成)
悪用されたブランドは、前月から2件減となる78件。
業種を見ると「クレジットや信販会社」が19件、「金融関連」が12件、「通信事業者やメールサービス関連」が9件、「オンラインサービス関連」が7件、「EC関連」「配送会社」「決済サービス関連」がそれぞれ4件だった。
具体的なブランドを見ると、「Amazon」と「ETC利用照会サービス」をかたるフィッシングがともに5万件を超えており、あわせると全体の約69.0%にのぼる。さらに1万件を超える報告があった「マイナポイント事務局」「三井住友カード」をあわせた上位4ブランドで全体の約88.0%、1000件超の報告があった上位10ブランドで、全体の約95.1%を占めた。
マイナポイント事務局をかたるフィッシングの報告が前月に引き続き報告されており、申請締め切りを実際の9月末から、10月末と書き直して送信している。関係省庁のメールアドレスをなりすまして送信されており、信用して情報を入力してしまったケースもあった。
同協議会が調査のため用意したメールアドレスに着信したフィッシングメールのうち、約65.5%は、送信元として正規のドメインを偽装した「なりすましメール」だった。
このうち約20.0%は、送信ドメイン認証技術「DMARC」で受信の拒否や隔離が可能だが、のこる44.3%は「DMARC」のポリシーが「none」とされていたり、「DMARC」が設定されていなかった。


(Security NEXT - 2023/11/13 )
 ツイート
関連リンク
PR
関連記事
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
会員サイトやアプリにPWリスト攻撃 - 富士急ハイランド
不正アクセスで電子ギフトが不正発行 - ギフティ
従業員の個人情報が流出した可能性 - ドトールコーヒー
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル


