

7割弱の主要上場企業がDMARC導入 - ドメインベースでは26%
主要上場企業において7割近くが送信ドメイン認証技術「DMARC」を導入していることがわかった。ただし、ドメインベースでは4分の1にとどまり、「quarantine」「reject」で運用されている割合は1割に満たない。
TwoFiveが、10月から11月にかけて日経平均株価の採用銘柄となっている225社が運用する5865件のドメインを対象に送信ドメイン認証技術「DMARC」の導入状況について調査し、結果を取りまとめたもの。
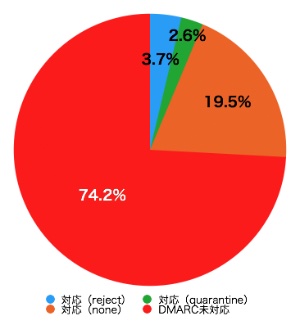
主要225銘柄の企業が運用する5865ドメインの「DMARC」運用状況(グラフ:TwoFiveの発表をもとに独自に作成)
2023年11月時点で、68.0%にあたる153社において少なくとも1件以上のドメインで「DMARC」を導入していた。前年同期の55.1%から12.9ポイント上昇している。
一方ドメインベースで見ると、「DMARC」が導入されているドメインは1516件。25.8%となり前回調査の18.5%からは7.3ポイント増加するも全体の4分の1にとどまっている。
DMARCが導入されている1516件においてポリシーの状況を見ると、隔離を指示する「quarantine」は10.0%にあたる153件、メールの着信を拒否する「reject」は14.3%にあたる217件だった。75.6%にあたる1146件は「none」にて運用されている。

(Security NEXT - 2023/11/07 )
 ツイート
関連リンク
PR
関連記事
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
試験管理システムで侵害、受験者情報流出の可能性 - 日商
保育施設職員が偽警告でサポート詐欺被害 - 田村市
肌測定システムで個人情報や測定結果が流出 - 資生堂
インシデント被害者や調査担当者向けの「報告書チェックリスト」
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」


