

ブラウザの通知機能を悪用、巧妙な「偽アラート」に注意
悪質な通知には、セキュリティベンダーやWindowsのロゴなども悪用。OSやセキュリティソフトがアラートを発行したかのように見せかけていた。こうした偽通知では「偽の当選サイト」に誘導するケースなどもあるという。
これまでもブラウザ上で偽警告を表示する手口が見られたが、「通知機能」は、ブラウザによる通知としてOS上で表示されるため、OSや他アプリケーションが発行したアラートと勘違いしてしまうおそれもある。
同機構では、ブラウザの通知を安易に許可しないといった対応や、表示された通知をそのまま信頼せず、真偽が判断できない場合は、使用しているセキュリティ対策ソフトのサポートやパソコンメーカーに確認するよう求めた。
またウェブサイトへ通知を許可した場合も、ブラウザより取り消すことができるとして注意を呼びかけている。
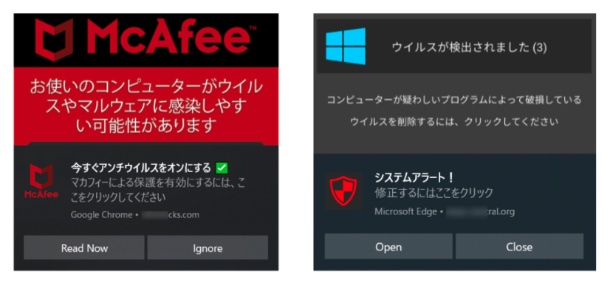
PCにおいてセキュリティベンダーやOSを装った通知。スマートフォンを狙うケースもある。よく見ると通知を行ったブラウザとウェブサイトのURLが記載されている。(画像:IPA)

(Security NEXT - 2021/03/10 )
 ツイート
PR
関連記事
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正
「Chrome」で脆弱性52件を修正 - 4件が「クリティカル」
Apple、「iOS 27.2」を公開 - 旧OSの更新では悪用脆弱性を修正
Android版「Firefox」に暗号関連の脆弱性 - 修正版が公開
「LiteLLM」に不正プログラム混入 - 認証情報漏洩やコード実行のおそれ
「Chrome 156」公開、脆弱性353件を修正 - 「クリティカル」6件
「Firefox 158.0.1」を公開 - 脆弱性や侵害された中間証明書に対処
先週注目された記事(2026年10月11日〜2026年10月17日)
「Chrome」にセキュリティアップデート - 前回更新から2日


