

ブラウザの通知機能を悪用、巧妙な「偽アラート」に注意
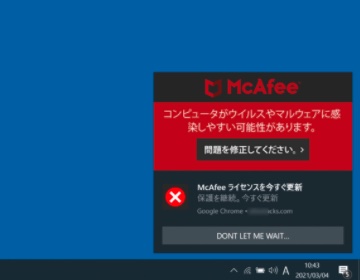
ブラウザの通知機能が悪用され、Windows上で表示された偽アラート(画像:IPA)
ブラウザが備える通知機能を悪用し、巧妙なアラート表示によって詐欺サイトへ誘導する手口が報告されているとして、情報処理推進機構(IPA)が注意を呼びかけている。
多くのブラウザでは、コンテンツの更新時などにウェブサイトよりユーザーへ通知するための機能を備えているが、こうした「通知機能」を悪用して偽アラートを表示し、ソフトの購入やアプリのインストールなどを迫る悪質なサイトへ誘導するケースについて相談が寄せられているとして、同機構が注意喚起を行ったもの。
ウェブサイトが「通知機能」を利用する場合、あらかじめ利用者から許可を得る必要があるが、悪質なウェブサイトの運営者などは、検索エンジンなどを通じて細工したサイトへ誘引。
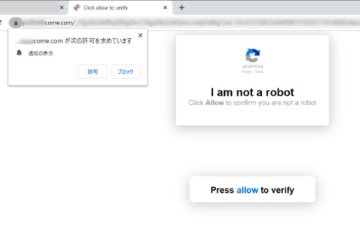
偽「CAPTCHA」でだまし、通知を許可させようとしていた(画像:IPA)
訪れたユーザーに対し、ロボットによるアクセスではないことを確認する「CAPTCHA」の認証画面などを装って、本来無関係である「通知機能」を許可させようとしていた。
悪質なサイトに対して「通知機能」を許可してしまうと、「パソコンがウイルスに感染した」「スマートフォンをクリーンアップしてください」など不安を煽るメッセージなどを「通知機能」経由でユーザーに送りつけ、誤ってクリックすると詐欺サイトなどへ誘導されてしまうという。

(Security NEXT - 2021/03/10 )
 ツイート
PR
関連記事
登山アプリ「YAMAP」のAndroid版に脆弱性 - 最新版へ更新を
「FortiOS」や「NetScaler」など脆弱性4件の悪用を警告 - 米当局
「Chrome 153」を公開、脆弱性230件を修正 - ゼロデイも
グラフィックアプリ「Canva」Android版に深刻な脆弱性 - 最新版へ更新を
「BIG-IP」に定例外アドバイザリ - 複数脆弱性を修正
「Chromium」に脆弱性 - 「Chrome」や「Edge」など広く影響
「Chrome」が脆弱性12件を修正 - ゼロデイ脆弱性に対応
Mozilla、「Firefox 155」公開 - 脆弱性29件に対応
「Chrome」にセキュリティ更新、脆弱性26件を修正 - 「Critical」2件
Google、「Chrome 152」をリリース - 脆弱性327件を修正


