

狙われるZyxel製ネットワーク管理製品の脆弱性 - ボットネットも標的に
4月に入り、「Zyxel CNM SecuManager」の脆弱性を狙ったアクセスが国内で観測されている。警察庁によれば、4月12日に同庁の観測システムでTCP 9673番ポートに対して脆弱性の悪用を試みるアクセスを検知した。
同日の攻撃は、脆弱性を利用して任意のコードを実行させるものだったが、翌13日には任意のコードを実行し、不正プログラムのダウンロードと実行を試みるアクセスへ変化。同日よりアクセス数は減少し、一時収束に向かったが、ふたたび4月21日にアクセスの増加を観測している。
また警察庁で観測したアクセスの増加と因果関係は不明だが、Radwareが米時間4月20日に「Zyxel CNM SecuManager」の脆弱性に対応したボットネット「Hoaxcalls」のあらたな亜種を観測している。
「Hoaxcalls」は、4月にPalo Alto Networksが発見したボットネット。別名「Gafgyt」「LizardStresser」「Lizkebab」「Qbot」「Torlus」としても知られるボットネット「Bashlite」より派生したものと見られている。
当初は、Grandstream Networks製IP-PBX「UCM6200シリーズ」で明らかとなった脆弱性「CVE-2020-5722」やDrayTek製ルータの脆弱性「CVE-2020-8515」などを標的としていたが、攻撃対象を拡大している。
セキュリティ製品「Symantec Web Gateway」の脆弱性なども標的としていたことが判明しており、いずれも「実証コード(PoC)」がリリースされていた。公開情報をもとに、積極的に攻撃対象を拡大を図っていると見られ、引き続き注意が必要だ。
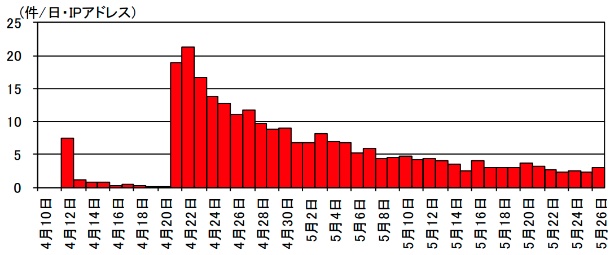
警察庁が観測した「Zyxel CNM SecuManager」の脆弱性に対するアクセス状況

(Security NEXT - 2020/06/09 )
 ツイート
関連リンク
PR
関連記事
米当局、悪用確認脆弱性4件に注意喚起 - 「IBM Aspera Faspex」など影響
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「Roundcube」に複数の脆弱性 - 更新を強く推奨
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も


