

2019年4Qのフィッシング、前四半期比1.5倍に - RSA調査
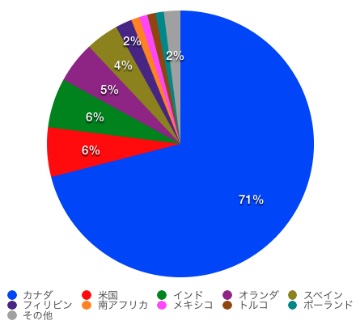
フィッシングの標的国(RSAの発表をもとに独自に作成)
同四半期にフィッシング攻撃の標的となった国を見ると、「カナダ」が71%を占めた。
「米国」と「インド」が6%で続く。一方、フィッシング攻撃をホストした国では、「米国」が57%でもっとも多かった。
一方、同四半期に日本国内でホストされたフィッシングサイトは55件。10月が12件、11月が7件、12月が36件だった。2018年10月に100件超とピークを迎えたが、以降は、3件から37件の間で増減を繰り返している。
また同社では、同四半期に窃取され、売買されていたクレジットカード情報608万8800件について、復旧対策を行った。これらの8割強が米国、インド、スペイン、ブラジル、イギリスの5カ国で占められているという。

(Security NEXT - 2020/04/16 )
 ツイート
関連リンク
PR
関連記事
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
フィッシング報告数が4割減 - ただし悪用URLは増加
先週注目された記事(2026年8月2日〜2026年8月8日)
夏季休暇に向けて準備を - 盆休み週のパッチチューズデーに注意
インシデント件数減少、ただしサイト改ざんは倍増
2Qのセキュ相談、「偽警告」相談が増加 - 直近2年間で最多
フィッシングURLが約4割減 - リンク使い回しも影響
メッセージアプリが標的、要人狙う露フィッシング - 米当局
FWやVPNの認証情報を攻撃者が大量保有 - 「FortiBleed」に要警戒
フィッシング報告が23%増 - 約9割が独自ドメイン名を利用


