

産総研への不正アクセス、職員ID約8000件でPW試行 - 平日夕方から深夜に活動
具体的に見ると、メールシステムに対する攻撃は2段階で実施されている。
10月27日から年末にかけて行われた攻撃では、パスワードを調査。当初攻撃者はIDとパスワードを調べていたが、攻撃者が何らかの方法で全アカウントのID約8000件を入手。11月からはこれらIDを用いてパスワードの試行が行われた。さらに1月23日以降は、職員が認証に用いるLADAPサーバに対して検索を行っていた。
また内部システムに対しては、外部のレンタルサーバ上に設置していた研究に用いるソフトウェア開発作業用のウェブサイト経由で内部システムにあった仮想マシンである内部研究用サーバのOSを遠隔操作し、マルウェアへ感染させて踏み台として悪用。
踏み台となったサーバより管理用ネットワーク内のサーバに接続し、同サーバ経由でイントラネットの基板システムにおける職員のアカウント情報を窃取していたという。
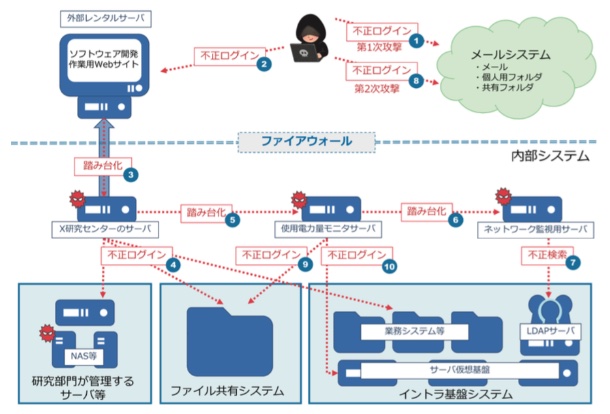
不正アクセスの詳細な流れ(画像:産総研)


(Security NEXT - 2018/07/23 )
 ツイート
関連リンク
PR
関連記事
GMOアンケートサイトに不正アクセス - 個人情報が流出、ポイント不正交換も
「オズモール」に不正アクセス - 会員の個人情報流出の可能性
人事システムから従業員の個人情報が流出した可能性 - 第一ライフG
従業員アカウントに不正アクセス、取材先に大量なりすましメール - 日経
複数サイトに不正アクセス、プラグイン脆弱性が標的に - ベネッセグループ会社
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
ブロガー情報管理システムに不正アクセス、個人情報が流出 - 集英社
「郵便局アプリ」で個人情報流出 - 緊急メンテを実施
グッズ作成サービス、クレカ情報含む個人情報流出の可能性
チケット販売「イープラス」、払戻し申請した顧客顧客の個人情報が流出


