

WordPress脆弱性狙う複数の攻撃キャンペーン - すでに数万件規模の被害か
WordPressを外部より容易に改ざんできる脆弱性の情報開示が行われた問題で、アップデートが未実施だったサイトに被害が拡大している。ある攻撃キャンペーンでは、2日間で数万件のページが被害に遭ったと見られている。
同脆弱性を発見、公表したSucuriが、同社のウェブアプリケーションファイアウォール(WAF)やハニーポットに対する攻撃状況などを踏まえ、脆弱性公開後の状況や攻撃発生状況などを取りまとめたもの。
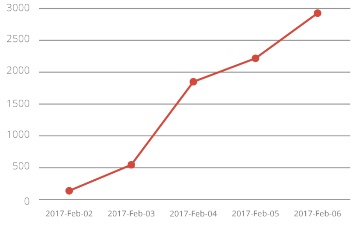
Sucuriによる検知件数の推移
脆弱性情報の公開から2日も経たずにオンライン上では複数の攻撃コードが投稿、共有されている状況で、攻撃者が脆弱性に関する詳細な情報が容易に入手できる状態にあると説明。
徐々に脆弱性が未修正のウェブサイトの探索や悪用が拡大、同社のWAFによる検知数も増加を辿っており、2月6日には3000件弱の攻撃を検知したとしている。
また今回の脆弱性に関連し、同社が把握しているだけで少なくとも4種類の攻撃キャンペーンが展開されているという。

(Security NEXT - 2017/02/07 )
 ツイート
関連リンク
PR
関連記事
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
先週注目された記事(2026年9月27日〜2026年10月3日)
「SharePoint」「WordPress」など脆弱性5件の悪用を警告 - 米当局
先週注目された記事(2026年9月20日〜2026年9月26日)
「WordPress」に深刻な脆弱性 - わずか5日で再更新
セキュリティリリース「WordPress 7.1.1」が公開 - 脆弱性を解消
複数管理サイトに不正アクセス、CMSに脆弱性 - 学研Meds
先週注目された記事(2026年8月9日〜2026年8月15日)
「WordPress 7.0.4」が公開、RCE脆弱性に対処 - 特定条件下で影響
先週注目された記事(2026年8月2日〜2026年8月8日)


