

日本マイクロソフト、国内でIEの自動アップグレードを開始
日本マイクロソフトは、「Internet Explorer」の自動アップグレードを国内で開始した。
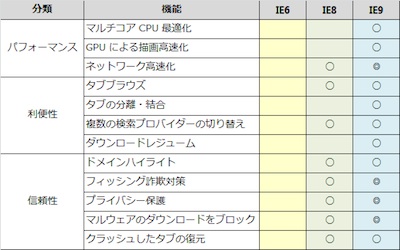
IEの強化ポイント(図:日本マイクロソフト)
同社は、3月6日にアップデートの実施予定をアナウンスしていたが、3月27日より正式に開始したもの。一斉アップデートではなく、順次展開していく予定で、「Windows XP」は「IE 8」へ、「Windows Vista」以降は「IE 9」へ自動的にアップグレードされる。
旧バージョンと比較し、最新版ではフィッシング対策やマルウェア対策などが強化されている。またパフォーマンスの向上もメリットのひとつとして同社はアピールしている。
なお、同社が配布する無効化ツールキットを利用している場合や、「Microsoft Windows Server Update Services(WSUS)」「System Center Configuration Manager(SCCM)」「Windows Intune」など管理コンソールによって一元管理している場合、「IE 8」や「同9」の自動更新にあたり、インストールを拒否している場合は、自動アップグレードの対象とはならないため、注意が必要。
(Security NEXT - 2012/03/28 )
 ツイート
PR
関連記事
「WordPress 7.1.4」で更新時RCEや複数XSSなど脆弱性を修正
「Movable Type」に2件の脆弱性 - 修正版が公開
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
「Citrix NetScaler」に複数脆弱性 - 2件で悪用を確認、侵害調査を
「N-central」に脆弱性、ホットフィクス公開 - 悪用確認、侵害調査を
SonicWallのLinux向けVPNクライアントに複数の脆弱性
BeyondTrustのリモートアクセス製品に複数の脆弱性
「Movable Type」に権限なくアップデートできる脆弱性
Hitachi Vantaraのデータ統合分析基盤「Pentaho」に深刻な脆弱性


