

フィッシング報告が大幅減 - 攻撃者も「DMARC」を意識
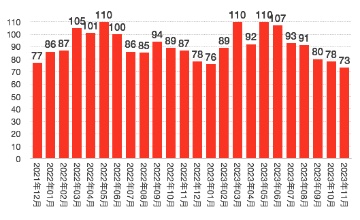
悪用されたブランドの推移(グラフ:フィ対協の発表をもとに独自に作成)
フィッシング攻撃に悪用されたブランドは、前月から5件減少し73件だった。5月の110件をピークに減少傾向が続いている。
業種を見ると「クレジットや信販会社」が17件、「通信事業者やメールサービス関連」が11件、「金融関連」が8件。「オンラインサービス関連」「EC関連」「配送関連」「決済サービス関連」がそれぞれ5件だった。
具体的なブランドを見ると、前月に引き続き「Amazon」が最多。約26.7%と全体の4分の1を占める。「ETC利用照会サービス」「マイナポイント事務局」「三井住友カード」の4ブランドに関しては1万件を超える報告が寄せられており、上位5ブランドをあわせると約74.4%にのぼる。
「Amazon」や「ETC利用照会サービス」をかたるフィッシングは、いずれも前月より3万件以上減少したものの、引き続き悪用が目立った。1000件以上の報告が寄せられたブランドは12あり、あわせると全体の約91.4%を占めるなど、引き続き特定のブランドに攻撃が集中している。
11月は、特殊なIPアドレス表記やさまざまなタイプの飾り文字を使い、悪意あるURLの検知を回避する攻撃が観測された。


(Security NEXT - 2023/12/14 )
 ツイート
関連リンク
PR
関連記事
委託先で侵害、問い合わせ顧客の情報が流出か - 大和証券
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請
「NetScaler」のSAML構成にDoS脆弱性 - すでに悪用も
複数サイトに不正アクセス、プラグイン脆弱性が標的に - ベネッセグループ会社
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
未達で返戻の水道料金減免解除通知書が所在不明 - 横浜市
ブロガー情報管理システムに不正アクセス、個人情報が流出 - 集英社


