

フィッシング報告が大幅減 - 攻撃者も「DMARC」を意識
フィッシング対策協議会に対するフィッシング攻撃の報告が大幅に減少した。悪用されたブランドやURLも前月を下回っている。
同協議会によれば、11月に寄せられたフィッシング攻撃の報告は8万4348件。過去最多を記録した前月の15万6804件から約46.2%減と大幅に縮小した。1日あたりに換算すると2811.6件の報告が寄せられている。
フィッシングサイトに悪用されたURLは1万678件。前月の1万3507件から約20.9%減と大きく改善した。6月の2万3420件をピークに減少が続いている。1日あたりに換算すると約355.9件だった。
フィッシングサイトに悪用されたトップレベルドメインを見ると、「.com」が約60.3%で前月に引き続き最多。次いで「.cn」が約12.7%と多く、「.top(約7.9%)」「.cyou(約3.0%)」「.xyz(約2.3%)」「.dev(約1.8%)」「.org(約1.5%)」が続く。
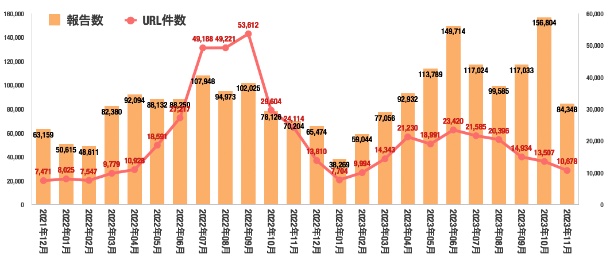
フィッシング報告数およびURLの推移(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2023/12/14 )
 ツイート
関連リンク
PR
関連記事
従業員の個人情報が流出した可能性 - ドトールコーヒー
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
複数予約サイトで侵害、顧客情報が流出か - 楽天トラベル
「So-net」の会員DB侵害、個人情報流出を確認
婚活情報ポータルサイトに無関係の個人情報 - 愛知県


