

「NetScaler Gateway」から認証情報を窃取 - 国内でも複数被害か
「NetScaler ADC(旧Citrix ADC)」「NetScaler Gateway(旧Citrix Gateway)」の脆弱性「CVE-2023-3519」に対する攻撃が発生している問題で、ログインページを改ざんして認証情報を窃取するあらたな攻撃キャンペーンが確認された。国内でホストされている機器にも被害が広がっている。
「CVE-2023-3519」は、リモートよりコードを実行されるおそれがある脆弱性。7月にCitrixがアドバイザリを公表。海外では重要インフラ事業者に対するゼロデイ攻撃なども確認されている。
これまでもセキュリティ機関より注意喚起が行われてきたが、8月以降、同脆弱性を悪用するあらたな攻撃キャンペーンが大規模に展開されていることがわかった。
同キャンペーンについて報告したIBMによれば、VPN接続で使用する正規の認証ページを改ざんする手口で、悪意ある「JavaScript」を埋め込み、ログオンフォームへ入力された「ユーザー名」「パスワード」を外部へ送信していた。
同社では複数のインシデント調査を通じて攻撃を確認。さらに調査を進めたところ、改ざんされたログインページをホストする約600件のIPアドレスを特定した。
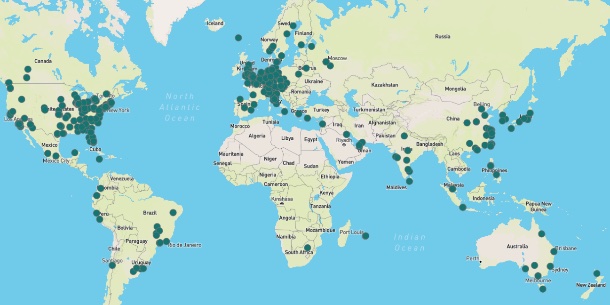
調査により改ざんが確認されたIPアドレスの分布(画像:IBM)

(Security NEXT - 2023/10/11 )
 ツイート
関連リンク
PR
関連記事
Android版「Firefox」に暗号関連の脆弱性 - 修正版が公開
「Splunk Enterprise」に複数の脆弱性 - 修正版が公開
「PHP」脆弱性、2024年に兆候把握も修正難航 - 公開前に混乱
「PHP」に2件の深刻なRCE脆弱性 - アップデートを公開
「LiteLLM」に不正プログラム混入 - 認証情報漏洩やコード実行のおそれ
「Node.js」に脆弱性10件 - Brotli圧縮データの処理でRCEのおそれ
HPEの無線LAN向けOSに多数の脆弱性 - クリティカルが33件
番組宣伝システムでメディア関係者情報が流出か - フジテレビ
リクルートの中古車情報サービスで個人情報など流出か
キャンペーン事務局のシステムに不正アクセス、個人情報が流出 - 国交省


