

Pマーク事業者の個人情報関連事故報告、前年度の約2.3倍に
日本情報経済社会推進協会(JIPDEC)は、2022年度にプライバシーマーク付与事業者から報告があった個人情報関連の事故状況について取りまとめた。報告件数が前年度の約2.3倍へと大幅に増加している。なかでも「不正アクセス」や「マルウェア」に起因する事故が高い増加率を示している。
2022年度におけるPマークの付与事業者は1万7480社。前年度の1万6957社から3%ほど増加した。漏洩や紛失、毀損、不正取得、目的外利用など個人情報に関する事故について報告したPマーク付与事業者は1460社。報告件数は7009件にのぼる。
1045社3048件だった前年度と比較すると事業者数ベースで約1.4倍、事故数ベースで約2.3倍に増加している。ただし、今回より、配達委託先に起因して不可抗力で生じた事故についても含めるよう集計方法が変更されている点に注意が必要となる。
事故の内容としては「漏洩」が5335件で76.1%を占める。次いで「紛失(681件)」が多く、「滅失、毀損(149件)」「目的外利用、提供(89件)」「改ざん、正確性の未確保(85件)」と続いた。
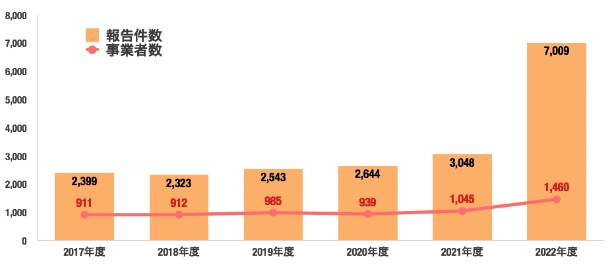
事故を報告したPマーク事業者数および報告件数の推移(グラフ:JIPDECの発表をもとに独自に作成)

(Security NEXT - 2023/08/03 )
 ツイート
関連リンク
PR
関連記事
精神保健福祉センターで申請書類を紛失 - 愛知県
電力・ガス取引監視等委員会の関連サイトに攻撃 - 経産省
アプリの管理システムが侵害、会員情報流出 - 松屋
ヤマハ製ルータ「NWR100」にコマンド実行など複数脆弱性
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も


