

Pマーク事業者の個人情報関連事故報告、前年度の約2.3倍に
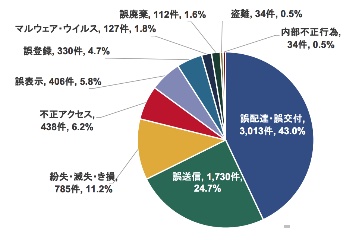
Pマーク事業者が報告した事故の原因(グラフ:JIPDEC)
Pマーク事業者より寄せられた事故報告7009件について原因を見ると、「誤配達、誤交付」が3013件で43.0%ともっとも多く、「誤送信」が1730件であわせると7割近くにのぼる。
前年度と集計項目が異なり単純に比較できないものの、前年度に1938件だった「誤送付」を大きく上回る件数となっている。
「紛失、滅失、毀損」が785件、「不正アクセス」が438件、「誤表示」が406件だった。「マルウェア」に起因する事故も127件の報告が寄せられている。「不正アクセス」は前年度の125件に対して約3.5倍、マルウェアについては7件の18.1倍と急拡大している。
事故が生じた背景としては「手順やルール違反作業、操作」が2803件と最多。「作業、操作ミス」が2445件、「確認不足」が1979件、「従業員教育不十分」が936件と続いた。媒体を見ると「紙」が49.4%、「電子データ」が37.8%となっている。
事故の対象となった個人情報の項目を内容別に見ると、「氏名(4642件)」「住所(1759件)」「電話番号(1242件)」「メールアドレス(1019件)」と続く。「健康に関する情報」が501件だった。またクレジットカード関連について見ると、「クレジットカード番号」が485件、「有効期限」が238件、「セキュリティコード」が214件となっている。

(Security NEXT - 2023/08/03 )
 ツイート
関連リンク
PR
関連記事
精神保健福祉センターで申請書類を紛失 - 愛知県
電力・ガス取引監視等委員会の関連サイトに攻撃 - 経産省
アプリの管理システムが侵害、会員情報流出 - 松屋
ヤマハ製ルータ「NWR100」にコマンド実行など複数脆弱性
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も


