

Pマーク事業者の事故報告は3048件 - 前年度比約15%増
日本情報経済社会推進協会(JIPDEC)は、2021年度にプライバシーマークの付与が認められている事業者より報告が寄せられた個人情報関連の事故状況について取りまとめた。
同年度は、1045社の付与事業者より3048件の事故報告があった。前年度の939社、2644件からいずれも増加している。同マークを付与されている事業者の6.2%がなんらかの報告を行った計算となり、前年度の5.6%から0.6ポイント上昇した。
事故の発生原因を見ると、前年度に引き続き「誤送付」が1938件でもっとも多く63.6%を占める。次いで誤送付や紛失、盗難にあてはまらず「その他漏洩」と分類されたケースが570件(18.7%)、「紛失」が380件(12.5%)で続いた。
さらに「目的外利用」が50件(1.6%)、「誤廃棄」が38件(1.2%)、「同意のない提供」が33件(1.1%)となっており、「内部不正行為」が12件、「不正取得」が7件だった。
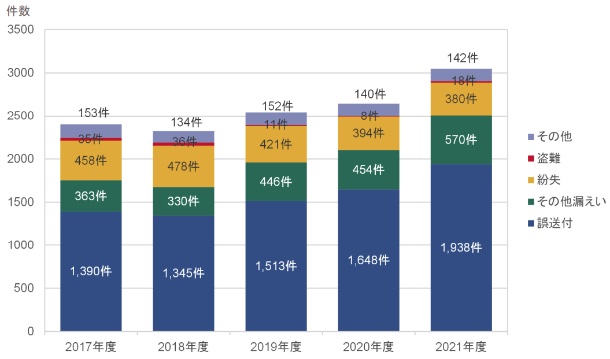
Pマーク付与事業者における事故報告件数の推移(グラフ:JIPDEC)

(Security NEXT - 2022/10/17 )
 ツイート
関連リンク
PR
関連記事
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
試験管理システムで侵害、受験者情報流出の可能性 - 日商
保育施設職員が偽警告でサポート詐欺被害 - 田村市
肌測定システムで個人情報や測定結果が流出 - 資生堂
インシデント被害者や調査担当者向けの「報告書チェックリスト」
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


