

正規署名で検知回避する「SigLoader」 - VPN経由の標的型攻撃で悪用
攻撃の流れを見ると、VMwareの正規実行ファイルを起動すると「DLLサイドローディング」により、「SigLoader」である「vmtools.dll」がロードされ、さらに悪意ある「wiaky002_CNC1755D.dll」を読み込む。
「wiaky002_CNC1755D.dll」には「Windows 10」で利用される「pkeyhelper.dll」のファイルメタ情報やPDBファイル情報が含まれ、同ファイルが改ざんされたものと見られる。ただし、今回のケースについては、コード署名の有効期限が2019年7月27日に失効していた。
また「wiaky002_CNC1755D.dll」の起動後に生成される「c_apo_ipoib6x.dll」についても「Windows 10」で利用される「wintrust.dll」を改ざんして作成されたものと見られ、正規のコード署名が含まれる。
攻撃における最終的なペイロードとしては、外部のコマンド&コントロールサーバと通信し、データを受信して実行する機能を備える「DelfsCake」「GreetCake」など3種類が確認された。これらペイロードがどのようなマルウェアを取得し、実行するかはわかっていない。分析を行ったラックでは情報収集を目的とした諜報活動の一環ではないかと見ている。
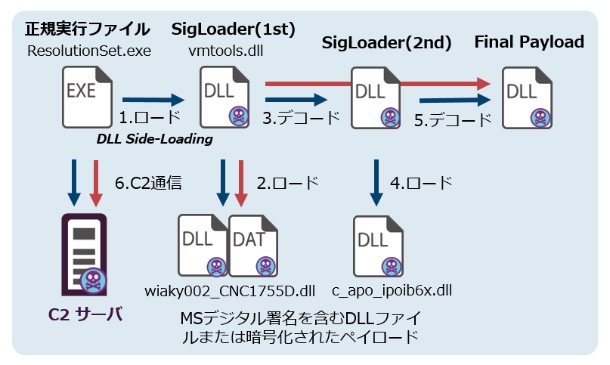
「SigLoader」による攻撃の流れ(図:ラック)


(Security NEXT - 2020/12/03 )
 ツイート
関連リンク
PR
関連記事
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
サイト改ざん被害、CMS脆弱性で - 東京都管工事工業協同組合
生徒寮でサポート詐欺、入寮者の個人情報が流出か - 宮崎県
市デジタルアーカイブサイトが改ざん、無関係サイトへ誘導 - 大町市
大阪市の保育園サイトが改ざん - 個人情報流出は否定
社内システムがランサム感染、個人情報流出の可能性 - ハンズHD
サイトが改ざん被害、偽認証画面を表示 - 日本ブラインドサッカー協会
情報流出の可能性、影響範囲など調査 - 農業用温室メーカー
地域を超えるサイバー攻撃、日チェコ協力で高まるレジリエンス
さくらのレンサバ顧客環境で侵害 - 販売管理システムも被害か


