

「MUFGカード」をかたるフィッシング - 15種類の異なるトップレベルドメインで偽サイトを配信
「MUFG」カードの利用者を狙ったフィッシングメールが確認されたとして、フィッシング対策協議会が注意を呼びかけている。
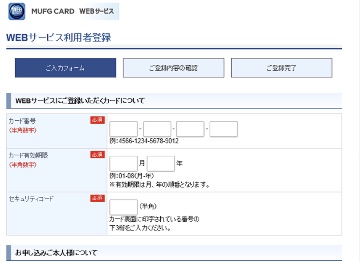
今回の攻撃では、「重要:必ずお読みください」という件名でフィッシングメールを送信。
本文ではウェブサービスに対し第三者によるアクセスを確認したため、IDを暫定的に変更したなどと記載。
リンクより誘導した偽サイトでクレジットカード番号や有効期限、セキュリティコードなどを入力させようとしていた。
誘導先として、15種類のURLが確認されているが、「.fun」「.ink」「.kim」「.pro」「.top」「.xyz」「.club」「.info」「.mobi」「.shop」「.site」「.tech」「.wang」「.store」「.online」など、それぞれ異なるトップレベルドメインが悪用されていたという。
同協議会によれば、3月26日の時点でフィッシングサイトの稼働が確認されており、閉鎖に向けてJPCERTコーディネーションセンターへ調査を依頼。
同様の文面を利用したフィッシングメールは1月にも確認されており、今後も類似した攻撃が発生するおそれがあるとして、引き続き攻撃への警戒と情報提供を求めている。
(Security NEXT - 2018/03/26 )
 ツイート
関連リンク
PR
関連記事
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
フィッシング報告数が4割減 - ただし悪用URLは増加
先週注目された記事(2026年8月2日〜2026年8月8日)
夏季休暇に向けて準備を - 盆休み週のパッチチューズデーに注意
インシデント件数減少、ただしサイト改ざんは倍増
2Qのセキュ相談、「偽警告」相談が増加 - 直近2年間で最多
フィッシングURLが約4割減 - リンク使い回しも影響
メッセージアプリが標的、要人狙う露フィッシング - 米当局
FWやVPNの認証情報を攻撃者が大量保有 - 「FortiBleed」に要警戒
フィッシング報告が23%増 - 約9割が独自ドメイン名を利用


