

ペアリング不要、近隣端末を「Bluetooth」乗っ取れる「BlueBorne」 - 53億台に影響か
具体的には、アクティブな「Bluetooth」による接続を発見した場合、MACアドレスを取得、端末のOSを特定した上で脆弱性に対する攻撃が可能。
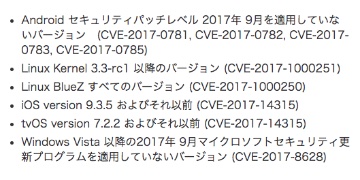
影響を受けるシステム(表:JVN)
Armisでは、「Bluetooth」のプロセスは、OSにおいて高い権限を与えられていることから、端末を制御されたり、ボットやランサムウェアをはじめとするマルウェアへの感染、情報の窃取などに悪用されることがあると脆弱性の危険性を指摘している。
同脆弱性の判明を受けて、マイクロソフトでは、9月の月例セキュリティ更新で「Bluetooth Pineapple」と名付けられた「Windows」におけるMITMの脆弱性「CVE-2017-8628」を修正した。
「Android」では、リモートよりコードの実行が可能となる「CVE-2017-0781」「CVE-2017-0782」や、MITM攻撃のおそれがある「CVE-2017-0783」、情報漏洩の脆弱性「CVE-2017-0785」など、4件の脆弱性が影響。Googleでは、9月4日に公開したセキュリティ更新プログラムで対処した。


(Security NEXT - 2017/09/13 )
 ツイート
PR
関連記事
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正
「Adobe Campaign Classic」など4製品に脆弱性 - 「クリティカル」脆弱性も
Kubernetes向けツール「consul-k8s」に脆弱性 - 修正版が公開
「macOS」にセキュリティ更新 - 300件弱の脆弱性に対応
49システムで情報流出、横展開など確認 - ユミルリンク


