

フィッシング対策協議会、サイト改ざんについて中間報告 - 原因特定できず
フィッシング対策の啓発サイトが改ざんされた問題で、同サイトを運営するフィッシング対策協議会は中間報告を発表した。不正なスクリプトが挿入された原因は特定できていないという。
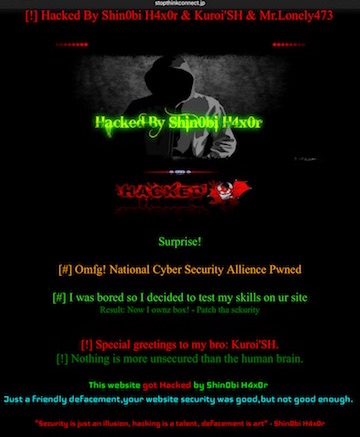
改ざん時に表示された犯行声明
今回不正アクセスを受けたのは、同協議会と米Anti Phishing Working Group (APWG)が共同で運営している日本語版「STOP. THINK. CONNECT.」。
同サイトに対して外部より不正アクセスがあり、ウェブサイトを改ざんされ、1月14日14時前から攻撃者による犯行声明が表示される状態に陥った。
同協議会では、同サイトが表示されないよう翌15日16時半過ぎにDNSの設定を変更。改ざんされた原因について調べているが、1月26日の時点で特定には至っていない。

(Security NEXT - 2017/01/26 )
 ツイート
関連リンク
PR
関連記事
「CAPCOM ID」で情報流出、パスワードの不正変更も - カプコン
ECアプリに不正アクセス、会員情報流出の可能性 - アエナ
「オズモール」に不正アクセス - 会員の個人情報流出の可能性
チケット販売「イープラス」、払戻し申請した顧客顧客の個人情報が流出
川崎市施設のサイトに不正アクセス - サイト更新時に判明
不正アクセスでサイト改ざん、内部に個人情報 - コンサル会社
熊本県の就職移住支援サイトが改ざん - 偽警告でサブスクアプリに誘導
サイト改ざん被害、CMS脆弱性で - 東京都管工事工業協同組合
円谷プロの購入抽選に不正アクセス - 「当選」が「落選」に
市デジタルアーカイブサイトが改ざん、無関係サイトへ誘導 - 大町市


