

フィッシング対策の啓発サイトが改ざん被害 - アクセス控えるよう注意喚起
フィッシング対策の啓発キャンペーンサイト「STOP. THINK. CONNECT.」が、不正アクセスにより改ざんされたことがわかった。同サイトを運営するフィッシング対策協議会では、対応が完了するまで同サイトへアクセスしないよう注意を呼びかけている。
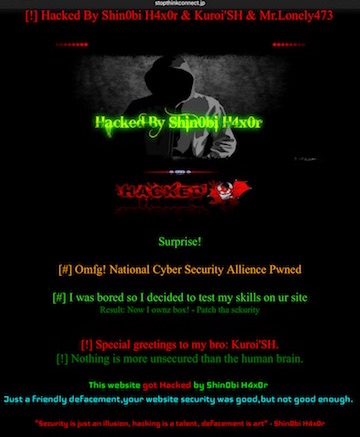
犯行声明が残されたサイト
同キャンペーンサイト(stopthinkconnect.jp)が、「Shin0bi H4x0r」を名乗る攻撃者によって改ざんされたもの。
外部サイトを読み込むようJavaScriptが埋め込まれ、「退屈だったのでおまえのサイトで腕試しした」などとする犯行声明が残されていた。
同協議会では今回の問題を受け、1月15日13時ごろより米国の「STOP. THINK. CONNECT.」運営者と共同で調査を進めており、調査や対策を終えるまで同サイトへのアクセスを控えるようアナウンスを行っている。
「STOP.THINK.CONNECT.」は、米国に本拠地を置くフィッシング対策ワーキンググループのAnti-Phishing Working Groupと、セキュリティに関する啓発を行う米National Cyber Security Alliance(NCSA)が中心となって2010年10月にスタート。日本語版のウェブサイトは、フィッシング対策協議会が2014年12月より公開している。
(Security NEXT - 2017/01/15 )
 ツイート
関連リンク
PR
関連記事
川崎市施設のサイトに不正アクセス - サイト更新時に判明
不正アクセスでサイト改ざん、内部に個人情報 - コンサル会社
熊本県の就職移住支援サイトが改ざん - 偽警告でサブスクアプリに誘導
サイト改ざん被害、CMS脆弱性で - 東京都管工事工業協同組合
円谷プロの購入抽選に不正アクセス - 「当選」が「落選」に
市デジタルアーカイブサイトが改ざん、無関係サイトへ誘導 - 大町市
「まんだらけ」サーバに不正侵入、情報流出か - 通販やオークションは再開
HP作成のOEMサービスで侵害 - 顧客情報流出の可能性
生物多様性センターのサイトが改ざん、影響など調査 - 千葉県
大阪市の保育園サイトが改ざん - 個人情報流出は否定


