

「iOS 10.1.1」が公開 - セキュリティ修正は前版同様だがあらためて注意を
Appleは、同社スマートデバイス向けに最新OSとなる「iOS 10.1.1」を公開した。セキュリティ面で「iOS 10.1」から大きな変更は加えられていないが、同版では深刻な脆弱性が修正されており、セキュリティ機関があらためて注意を呼びかけている。
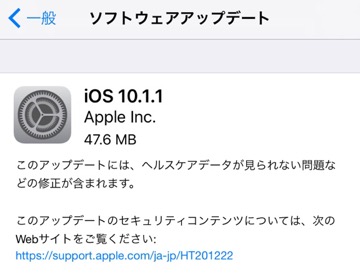
Appleが公開した「iOS 10.1.1」
「iOS 10.1.1」は、ヘルスケアデータが閲覧できない問題などへ対応したアップデート。
同社では「iOS 10.1」を10月25日にリリースしているが、セキュリティに関する修正は同バージョンに含まれるものと同様だという。
「iOS 10.1」では、あわせて12件の脆弱性が解消された。このなかには、リモートより攻撃が可能となる脆弱性も複数含まれており、あらためてセキュリティ機関が注意を喚起している。
なかでも「iOS 10.1」の修正で、危険性が指摘されているのは、画像処理を行う「CoreGraphics」に起因する脆弱性「CVE-2016-4673」。細工したJPEGファイルを開くとメモリが破損し、任意のコードを実行されるおそれがある。
同脆弱性について英Sophosは、理論的には画像をファイルを開いたり、悪意あるMMSを開くだけで端末を乗っ取られる可能性があると説明。Androidにおいて2015年に確認され、MMS経由で攻撃が可能となるとして注目を集めた脆弱性「Stagefright」を想起させると指摘している。
(Security NEXT - 2016/11/01 )
 ツイート
PR
関連記事
「IBM Guardium Data Security Center」に脆弱性 - 早急に更新を
「Cisco ISE」に42件の脆弱性 - 複数の深刻な脆弱性、一部で悪用確認
米当局、「Acronis」「Cisco ISE」など脆弱性3件の悪用を警告
「BIND 9」に緊急脆弱性 - 1パケットでDoS攻撃が可能
Apple、「macOS Golden Gate 27」を公開 - 脆弱性210件に対処
HPEの「SD-WAN」関連製品に複数の深刻な脆弱性 - 修正版を提供
Oracle、月例セキュリティアップデートを公開 - のべ673件を修正
Apple、「iOS 27」「iPadOS 27」で多数脆弱性に対応 - 「同26.7」も公開
「Chrome 153」にセキュリティ更新 - 「クリティカル」3件含む42件
米当局、「Cisco Secure Email Gateway」の脆弱性悪用を警告


