

「りそな銀」の偽サイトに注意 - 少なくとも12件以上のURLを利用
フィッシング対策協議会は、「りそな銀行」の利用者を狙ったフィッシング攻撃が複数報告されているとして注意喚起を行った。誘導先のURLとして少なくとも12件以上が利用されている。
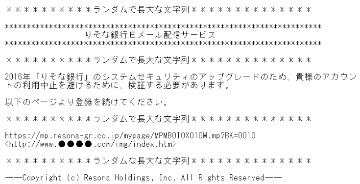
フィッシングメールの文面(フィ対協)
同協議会によれば、偽サイトへ誘導するフィッシングメールは、少なくとも3種類の件名が確認されている。日付が挿入されている「りそな銀行重要なお知らせ(2016年8月27日更新)」をはじめ、「りそな銀行メールアドレスの確認」「りそな銀行本人認証サービス」といったタイトルが利用されていた。
8月に入ってから確認されている福岡銀行やジャパンネット銀行の利用者を狙ったフィッシングメールと同様の文面が用いられており、「貴様のアカウントの利用中止を避けるため」などと不自然な日本語ながら、利用者の不安を煽る内容だった。
さらにHTMLメールを利用することで、誘導先を正規サイトのURLに見せかけていた。実際に誘導される偽サイトのURLは、同協議会が確認しているだけで12件に及んでいる。
稼働中のフィッシングサイトに対し、同協議会では閉鎖に向けてJPCERTコーディネーションセンターが調査を実施。類似した攻撃へ注意を喚起するとともに、フィッシング攻撃を見かけた場合は、同協議会まで連絡してほしいと呼びかけている。
(Security NEXT - 2016/08/29 )
 ツイート
関連リンク
PR
関連記事
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
フィッシング報告数が4割減 - ただし悪用URLは増加
先週注目された記事(2026年8月2日〜2026年8月8日)
インシデント件数減少、ただしサイト改ざんは倍増
2Qのセキュ相談、「偽警告」相談が増加 - 直近2年間で最多
フィッシングURLが約4割減 - リンク使い回しも影響
フィッシング報告が23%増 - 約9割が独自ドメイン名を利用
「セキュリティ10大脅威2026」発表 - 多岐にわたる脅威「AIリスク」が初選出
3月はフィッシング報告数が約2倍 - 悪用URLは4倍超
2026年1Qのセキュリティ相談、「偽警告」相談が約1.5倍に


