

WordPressなどCMSの脆弱性、拡張機能関連が約9割
「WordPress」のプラグインやテーマに脆弱性が作り込まれるケースが目立っている。コンテンツマネジメントシステム(CMS)関連の脆弱性のうち、プラグインなど拡張機能が約9割を占めているとしてセキュリティ機関も注意を呼びかけている。
今週に入って、セキュリティベンダーより「WordPress」向けに提供されているプラグインの多くにクロスサイトスクリプティング(XSS)の脆弱性が含まれているとの指摘が出たばかりだが、脆弱性情報を取りまとめる情報処理推進機構(IPA)などによれば、2015年第1四半期の統計においても「WordPress」のプラグインに関する脆弱性が目立っているという。
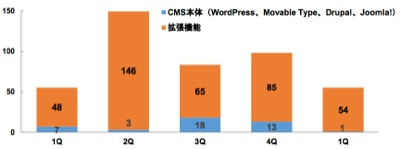
脆弱性データベースであるJVN iPediaへの登録状況(グラフ:IPA)
脆弱性データベース「JVN iPedia」へ登録された脆弱性対策情報41件のうち、6件が「WordPress」の「プラグイン」や「テーマ」に関する脆弱性。さらに2014年以降に届け出があったCMS関連の脆弱性440件を見ると、約9割にあたる398件が拡張機能に関するものだった。「プラグイン」や「テーマ」といった拡張機能は、CMS本体の開発チームではなく、不特定の第三者により自由に開発されており、安全性への配慮が十分でないと、脆弱性が作りこまれてしまうと同機構では指摘している。
同機構では、開発者に対して脆弱性を作り込まないよう安全性に配慮した開発を行い、脆弱性の検証を実施するよう求めるとともに、脆弱性を発見した場合は、迅速な修正、利用者に対するパッチの配布や告知などを十分に行うよう呼びかけた。
また、利用者に対しては、利用する拡張機能を把握した上で、使用していない場合は削除するといった対策を講じるよう推奨。脆弱性対策情報の収集や最新版へのアップデート、ウェブサイトに脆弱性がないか検証するよう求めている。
(Security NEXT - 2015/04/24 )
 ツイート
関連リンク
PR
関連記事
先週注目された記事(2026年11月1日〜2026年11月7日)
「WordPress 7.1.4」で更新時RCEや複数XSSなど脆弱性を修正
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「PHP」の深刻なRCE脆弱性「PHP2Shell」 - 悪用試行を観測
先週注目された記事(2026年10月4日〜2026年10月10日)
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
先週注目された記事(2026年9月27日〜2026年10月3日)
「SharePoint」「WordPress」など脆弱性5件の悪用を警告 - 米当局
先週注目された記事(2026年9月20日〜2026年9月26日)
「WordPress」に深刻な脆弱性 - わずか5日で再更新


