

日本国内のオープンリゾルバを悪用するDDoS攻撃が発生 - DNSリフレクター攻撃とは異なる手法
警察庁は、国内のオープンリゾルバを踏み台に利用したDDoS攻撃と見られるパケットが増加しているとして注意を呼びかけている。DNSリフレクター攻撃とも異なる手法だという。
アクセス制限がなく、不特定多数からの再帰的なDNSの問い合わせに対して応答する「オープンリゾルバ」を利用した攻撃パケットの増加を検知したとして注意を呼びかけたもの。
「オープンリゾルバ」は、これまでも「DNSリフレクション攻撃(DNSアンプ攻撃)」に悪用されるおそれがある。ホスティングサービスのサーバやブロードバンドルータなどが意図せずオープンリゾルバとして機能していることもあり、セキュリティ機関などが繰り返し注意を呼びかけている。
同庁によれば、これまでも発信元を偽装してオープンリゾルバを探索するパケットを2月より確認していたが、6月ごろよりパケットの内容に変化を見られ、DNSリフレクター攻撃とも異なる攻撃が行われている可能性があるという。
具体的には、踏み台となるオープンリゾルバから大量のDNSの問い合わせを行い、攻撃対象となるDNSサーバの運用を妨害するDDoS攻撃。「DNSリフレクション攻撃」のようなパケットの増幅はないものの、ISPの正規のキャッシュDNSなどが踏み台に利用されると、IPアドレスによるアクセス拒否ができないといった特徴がある。
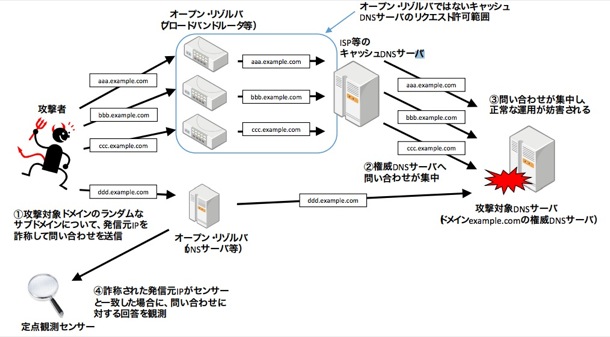
想定される攻撃手法(図:警察庁)

(Security NEXT - 2014/07/23 )
 ツイート
PR
関連記事
「Node.js」に脆弱性10件 - Brotli圧縮データの処理でRCEのおそれ
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
「IBM Guardium Data Security Center」に脆弱性 - 早急に更新を
「BIND 9」に緊急脆弱性 - 1パケットでDoS攻撃が可能
米当局、AIフレームワーク「Ray」の脆弱性悪用を警告
「Unbound」に複数脆弱性 - キャッシュ汚染などに対処
「Zimbra」脆弱性にゼロデイ攻撃、露支援攻撃者が関与
「BIND 9」にキャッシュ汚染など複数脆弱性 - 修正版を公開


