

ソフトウェアの脆弱性届け出が倍増、436件が未修正 - IPAまとめ
脆弱性の修正状況を見ると、ソフトウェアに関するものでJPCERTコーディネーションセンターが調整を行い、開発者が修正を完了したものは26件で累計は516件となった。現在取扱中のものは436件で、全体の36%が未修正となっている。
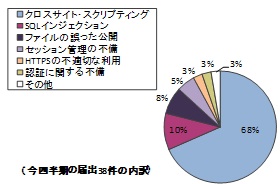
ウェブ脆弱性内訳
一方ウェブサイトを見ると、最も多かった脆弱性は「クロスサイトスクリプティング」で、全体の68%と7割弱を占める。次に多かったのは「SQLインジェクション」で10%。運営主体別に見ると企業で多く見つかっており6割強を占める。次いで団体、政府機関と続いている。
脆弱性の修正状況を見ると、今四半期に修正が完了したものは63件で、累計3511件となった。未修正のサイトは342件で、全体の6%を占める。このうち35%は、「データ改ざん、消去」や「個人情報漏洩」など、サイト利用者や運営者へ特に深刻な被害をもたらす脆弱性だった。

(Security NEXT - 2011/07/29 )
 ツイート
関連リンク
PR
関連記事
先週注目された記事(2026年9月20日〜2026年9月26日)
先週注目された記事(2026年9月13日〜2026年9月19日)
米当局、「Cisco Secure Email Gateway」の脆弱性悪用を警告
先週注目された記事(2026年9月6日〜2026年9月12日)
米CISA、悪用脆弱性リストに4件を追加
先週注目された記事(2026年8月30日〜2026年9月5日)
米政府の脆弱性悪用リスト、前週に11件登録 - 半数超は対応期限3日以内
先週注目された記事(2026年8月23日〜2026年8月29日)
米当局、悪用カタログにLinux脆弱性など3件を追加
「SQL Server」「NetScaler」など既知脆弱性6件で悪用確認 - 米当局が警告


