

ソフトウェアの脆弱性届け出が倍増、436件が未修正 - IPAまとめ
情報処理推進機構(IPA)は、2011年第2四半期の脆弱性に関する届け出状況を取りまとめた。ソフトウェアに関する届出が増加し、未修正が400件を超えるなど深刻な状況が続いている。
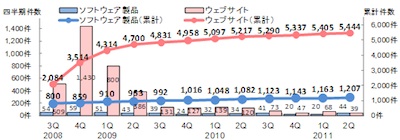
IPAへの届け出件数推移(グラフ:IPA)
同機構によれば、同四半期の届け出はソフトウェア関連が44件、ウェブアプリケーション関連が39件のあわせて83件。前四半期と比較してウェブアプリは減少する一方、ソフトウェアが倍増した。
届出件数の累計は6651件となり、全体の82%をウェブアプリに関するものが占めている。1日あたりの届出件数は3.91件で、ピークだった2009年第2四半期の4.65件から減少傾向が続いている。
脆弱性の届出があったソフトウェア製品の内訳を見ると、最も多かったのは「ルータ」。「ウェブアプリケーションソフト」「周辺機器」と続く。脅威の種類では「サービス不能」が42%を占め、次いで「なりすまし」が多く、この2つで全体の6割強を占めた。

(Security NEXT - 2011/07/29 )
 ツイート
関連リンク
PR
関連記事
米CISA、悪用脆弱性リストに4件を追加
先週注目された記事(2026年8月30日〜2026年9月5日)
米政府の脆弱性悪用リスト、前週に11件登録 - 半数超は対応期限3日以内
先週注目された記事(2026年8月23日〜2026年8月29日)
米当局、悪用カタログにLinux脆弱性など3件を追加
「SQL Server」「NetScaler」など既知脆弱性6件で悪用確認 - 米当局が警告
米当局、「Gitea」のRCE脆弱性に注意喚起 - 悪用確認
先週注目された記事(2026年8月16日〜2026年8月22日)
米当局、「Zimbra」脆弱性の悪用を警告 - 2026年5件目のKEV登録
地域を超えるサイバー攻撃、日チェコ協力で高まるレジリエンス


