

本文中の「2次元コード」から偽サイトへ誘導するフィッシング
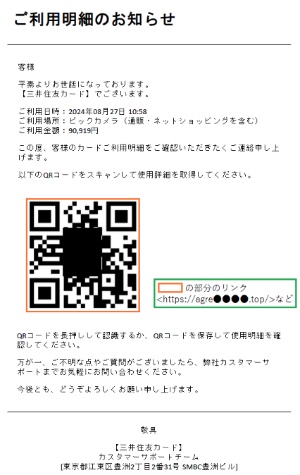
メールの本文内に二次元コードが記載されたフィッシングメール(画像:フィ対協)
フィッシング対策協議会は、メールに「2次元コード」を記載し、偽サイトへ誘導するフィッシング攻撃が発生しているとして注意を呼びかけた。
同協議会によれば、今回確認されたケースでは「三井住友カード」のブランドを悪用。「【重要】不正利用監視通知」との件名で送信していた。
家電量販店の通信販売で9万919円のクレジット利用があったなどとデタラメの説明で不安を煽り、本文内に記載した「QRコード」を読み込んでアクセスするよう求めていた。
誘導先の偽サイトでは、IDやパスワードのほか、クレジットカード情報、生年月日、電話番号、メールアドレス、郵便番号などを入力するよう求める。
フィッシング対策協議会では、類似したフィッシング攻撃に注意するよう呼びかけている。
(Security NEXT - 2024/09/02 )
 ツイート
関連リンク
PR
関連記事
ネット登録会員の個人情報が流出した可能性 - クラブツーリズム
県立学校6校で生徒指導要録が所在不明 - 静岡県
化粧品口コミ情報サイトで侵害 - 会員情報が流出
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
ECサイトに不正アクセス、会員情報流出 - フィギュアメーカー
外務省のネットワークで侵害 - 個人情報流出の可能性


