

6月のフィッシング、URL件数が過去最多を更新
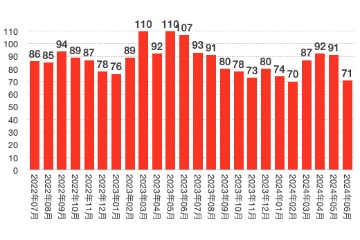
フィッシングで悪用されたブランドの件数推移(グラフ:フィ対協の発表をもとに独自に作成)
6月に悪用されたブランドは71件。前月の91件から20件減となった。カテゴリを見ると、「クレジット、信販関連」が15件でもっとも多い。「金融関連」「通信事業者、メールサービス関連」がそれぞれ10件、「オンラインサービス関連」が6件、「EC関連」が5件、「配送関連」が4件だった。
具体的なブランドを見ると、前月からは割合が下がったものの、報告全体の約26.3%が「Amazon」を偽装している。
「三井住友カード」「ヤマト運輸」に関しては、2万件以上の報告が寄せられ、1万件以上の報告があった「東京電力」「イオンカード」をあわせた上位5ブランドで全体の約82.1%にのぼる。11件は1000件以上の報告があり、これらで全体の約93.9%にのぼった。
正規のメールから文章や画像を盗用しているケースも多く、送信ドメイン認証や電子署名がなければ見た目だけで判別が困難なものも多い。類似する正規メールが、誤ってフィッシングメールとして報告されるケースも増えているという。
また文面に表示されない不可視の文字コードを文中に埋め込んだり、UnicodeでURLを記載するなど、検知を回避しようとする試みも確認された。


(Security NEXT - 2024/07/22 )
 ツイート
関連リンク
PR
関連記事
2支店で顧客情報記載の書類が所在不明 - 青森みちのく銀
「代金後払いサービス」で侵害、サービスを停止 - ヤマト運輸
チケット販売「イープラス」、払戻し申請した顧客顧客の個人情報が流出
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
GitLab、旧ブランチ向けにセキュリティ更新 - クリティカル脆弱性を修正
Mozilla、ブラウザ最新版「Firefox 157」を公開 - 脆弱性76件を解消
アイデンティティ管理製品「SailPoint IdentityIQ」に深刻な脆弱性
ブラウザ「Chrome」にセキュリティ更新 - 脆弱性32件を修正
オープンキャンパスの受付名簿が所在不明 - 三重大
生徒の健康記録紛失、大規模改修時の移動で - 新潟市中学校


