

6月のフィッシング、URL件数が過去最多を更新
6月にフィッシング攻撃で用いられたURLの件数が過去最多を記録した。報告数も前月から微増し、2カ月連続で14万件を超えている。
フィッシング対策協議会によれば、同月に寄せられたフィッシング攻撃の報告は14万4160件。前月の14万3680件から480件増となり、1日あたり約4805.3件の報告が寄せられた。
フィッシングの報告数は、2月に一時5万件台なかばまで減少したものの、その後4カ月連続で増加。過去3番目に多い報告数となっている。
一方、フィッシングサイトに悪用されたURLは5万4991件。前月の3万8089件から約44.4%増と急増した。1日あたりに換算すると約1833件。これまで最多だった2022年9月の5万3612件を上回り、過去最多を更新した。
サブドメインにランダムな文字列を指定し、リダイレクトのために使い捨てで利用された「.cn」ドメインが目立ち、約41.3%を占めている。
フィッシングサイトに悪用されたトップレベルドメインとしては、「.com」が約50.8%で最多、「.cn」が約24.0%となり、これらで全体の4分の3を占める。「.top(約6.0%)」「.xyz(約5.8%)」「.net(約4.5%)」「.dev(約3.3%)」が続いた。
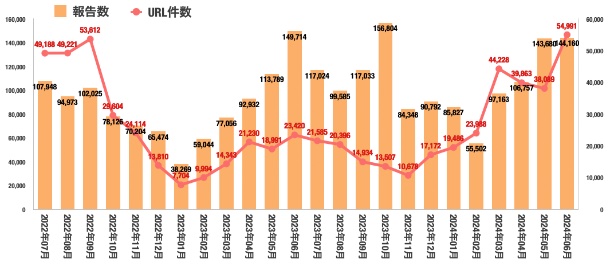
フィッシング報告の推移。6月はURL件数の過去最多を更新した(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2024/07/22 )
 ツイート
関連リンク
PR
関連記事
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開
複数の脆弱性に対処した「WordPress 7.1.5」が公開
米当局、脆弱性の悪用リストに4件を追加
理研「富岳」で侵害 - 窃取情報で他システムへの攻撃試行も
法人顧客向けサイトで顧客情報が閲覧可能に - 日本郵便
2026年3Qのセキュ相談、12.1%減 - 「不正ログイン」は高水準


