

サイバー攻撃で狙われ、悪用される「正規アカウント」
サイバー攻撃において「正規アカウント」を標的とするケースが増加している。初期侵入に悪用したり、侵入後に窃取されるといった被害も多い。
日本IBMが、2023年1月から12月にかけて同社が対応したインシデントやペネトレーションテストなどの結果などを中心に脅威動向を取りまとめたもの。
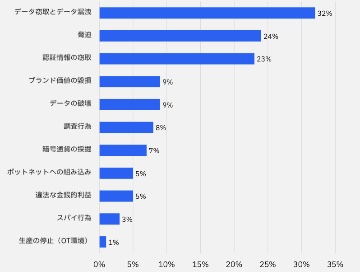
2023年にサイバー攻撃で影響を受けた内容(グラフ:日本IBM)
サイバー攻撃によって組織が受けた影響を見ると「データ窃取、漏洩」が32%でもっとも多かった。
情報を窃取するマルウェア「インフォスティーラー」を利用するケースが前年の3.6倍に拡大したことも影響している。正規ツールを悪用してデータを持ち出すケースも増加しているという。
また「脅迫」が24%で前年から3ポイント増加。日本国内ではサポート詐欺などの被害も引き続き発生している。「認証情報の窃取」が23%で続いた。
ランサムウェアによる被害については、初期侵入から暗号化が行われるまでの平均時間が前年の92.4時間から92.2時間へと減少。2021年以降は100時間を切る状況が続いており、1637時間だった2019年と比較すると16分の1以下まで短縮している。

(Security NEXT - 2024/03/28 )
 ツイート
関連リンク
PR
関連記事
会員サイトやアプリにPWリスト攻撃 - 富士急ハイランド
不正アクセスで電子ギフトが不正発行 - ギフティ
従業員の個人情報が流出した可能性 - ドトールコーヒー
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
複数予約サイトで侵害、顧客情報が流出か - 楽天トラベル


