

国際作戦で「LockBit」の一部関係者を逮捕 - 復号鍵など押収
イギリスの国家犯罪対策庁(NCA)や米連邦捜査局(FBI)をはじめ、日本を含む14カ国の当局は、協力してランサムウェアグループ「LockBit」の一部インフラを差し押さえ、関係者2人を逮捕した。運用するサーバや復号鍵を押収したほか、暗号資産の口座凍結なども行っている。
「LockBit」は。当初「ABCDランサムウェア」として登場し、その後約4年にわたり活動しているランサムウェアグループ。データを暗号化することにくわえ、窃取したデータを公開すると脅したり、さらにはDDoS攻撃も展開するなど多重脅迫を行うことで知られている。
サービスとして攻撃インフラを提供する「RaaS(Ransam as a Service)」モデルを採用し、参加者を募って攻撃を展開。参加者は数百にのぼり、日本も含むグローバルに被害が拡大した。被害者は2000を超え、脅し取られた身代金は1億2000万ドル以上にのぼる。
英米当局をはじめ、10カ国の捜査機関が連携し、さらに4カ国協力のもと、ギリシャ神話の神「クロノス」に由来する「Cronos作戦」を数カ月にわたり展開。現地時間2月20日に米国、イギリス、オランダ、ドイツ、フィンランド、フランス、スイス、オーストラリアにおいて34台のサーバを停止したことを発表した。米FBIも米国内において4台のサーバを押収したことを明らかにしている。
アフィリエイトの参加者の情報を管理したり、被害者のデータを抽出、転送するために使用された「StealBit」プラットフォームなどもホストされていたインフラのほか、いわゆる「リークサイト」のホストなども含まれるという。
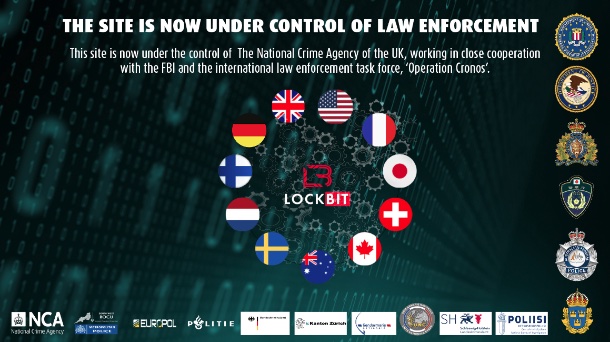
「Cronos作戦」には10カ国の捜査当局が参加。英NCAが発表した画像には警察庁のロゴも

(Security NEXT - 2024/02/21 )
 ツイート
PR
関連記事
精神保健福祉センターで申請書類を紛失 - 愛知県
電力・ガス取引監視等委員会の関連サイトに攻撃 - 経産省
アプリの管理システムが侵害、会員情報流出 - 松屋
ヤマハ製ルータ「NWR100」にコマンド実行など複数脆弱性
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も


