

QRコード生成サイトの利用に注意 - 思わぬ動作でトラブルに
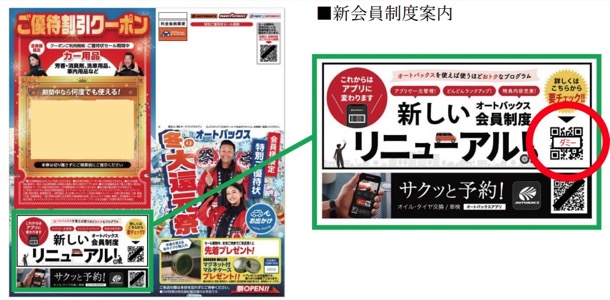
オートバックスセブンにおいても、会員制度のリニューアルを知らせるダイレクトメールに掲載した1件の「QRコード」において同様のトラブルが発生した。
同社は、「QRコード」のアクセス先について本来想定していない広告ページが経由される状態となっていたと説明。同社サイトのリンクも表示されるが、同時に無関係の広告が表示される状態だった。広告の内容はアクセスごとに変化するため、すべてを把握できていないが、広告であるか非常にわかりにくいものも存在し、誘導先でクレジットカード番号の入力が求められるケースも確認した。
同社ではダイレクトメールを10月に発送しており、発送から1カ月ほど問い合わせなどはなかったという。しかし11月に入ってから顧客から問い合わせがあり問題が発覚。同社サイトにおいて問題の「QRコード」を利用しないよう注意喚起を行った。金銭的な被害の報告などは寄せられていない。
両社いずれも「QRコード」の生成にあたり同じサービスを利用していた。配布前に動作を確認したと説明しており、その際は本来意図する誘導先のウェブサイトが表示されたと口を揃える。誘導にあたって第三者のサイトが経由される状態となっていることを認識していなかった。
また「QRコード」の不備に関しては、学習院大学が配布した2024年度の大学案内においても、本来の意図とは異なるサイトへ誘導されるケースが発生している。本誌では同大にも取材したが、問題の「QRコード」が生成、掲載された経緯についてはコメントを得られなかった。
オートバックスセブンによる注意喚起。「QRコード」を読み込まないよう求めている


(Security NEXT - 2023/11/21 )
 ツイート
関連リンク
PR
関連記事
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
従業員情報含むファイルをメールで誤送信 - 三菱ガス化学
防災製品部の出荷管理システムで侵害か - 古河電工グループ会社
太陽光発電遠隔監視サービスで侵害 - ポイント不正交換も
宝くじサイトやアプリに不正ログイン - パスワード不正変更も
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装
「GitLab」に37件の脆弱性 - 重要度「High」が4件


