

QRコード生成サイトの利用に注意 - 思わぬ動作でトラブルに
特定のウェブページへアクセスさせる「QRコード」を生成できるオンラインサービスを利用したところ、提供された「QRコード」が期待した内容とは異なり、トラブルへ発展するケースが複数発生している。利用にあたっては慎重にサービスを選択し、既存の「QRコード」などについても問題がないか確認する必要がある。
スーパーマーケットチェーンのいなげやでは、神奈川県2店舗で10月27日から11月9日まで掲載したポスターや配布したチラシに掲載した「QRコード」でトラブルが発生した。
チラシやポスターは業務委託先が制作したもので、あらたに開始するネットスーパーにアクセスを促すため、第三者のオンラインサービスで生成した「QRコード」を掲載。しかし、問題の「QRコード」はネットスーパーのURLとなっておらず、想定していない「QRコード」の生成サービスと同じ運営者が提供する「短縮URLサービス」が誘導先となっていた。
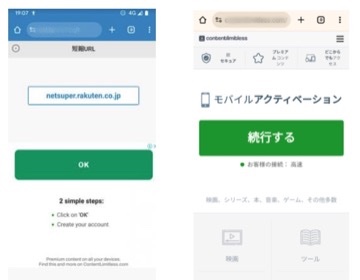
誘導先となった短縮URLサイト(画面左)と広告によって誘導されるページ(同右)。ページのインタフェースに見せかけた「OKボタン」が広告であると気がつくことは難しい(いなげやが公開した画像の一部を加工)
問題とされる「短縮URLサービス」のページでは、本来の誘導先となるページへの導線としてリンクを掲載する一方、無関係の広告が表示されていた。あたかもページ上の「OKボタン」に見せかけてクリックさせ、情報詐取を狙ったと見られるサイトへ誘導する悪質な広告なども確認されている。
いなげやによると、詳しい状況については調査中だが、利用者が広告をクリックし、誘導先のウェブサイトでクレジットカード情報を入力してしまったとの申し出も1件寄せられたことから問題を把握したという。同社ではウェブサイトで注意を呼びかけている。

(Security NEXT - 2023/11/21 )
 ツイート
関連リンク
PR
関連記事
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
試験管理システムで侵害、受験者情報流出の可能性 - 日商
保育施設職員が偽警告でサポート詐欺被害 - 田村市
肌測定システムで個人情報や測定結果が流出 - 資生堂
インシデント被害者や調査担当者向けの「報告書チェックリスト」
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」


