

研究者が脆弱性「TunnelCrack」を発表 - 多くのVPNクライアントに影響
具体的に「TunnelCrack」を見ると、「LocalNet攻撃」と「ServerIP攻撃」が可能となる脆弱性で構成されている。
「LocalNet攻撃」は、拠点間を「VPN」で接続すると同時にローカルネットワークへのアクセスが行える環境を狙った攻撃手法。
多くの「VPN」では、ローカルネットワークとの通信を暗号化しないため、被害者が「Wi-Fi」や有線などで信頼性の低いローカルネットワークに接続した際、悪意あるIPアドレスとサブネットを割り当て、VPN接続先がローカルネットワークのサブネット上にあるようだますことで、トラフィックの傍受が可能になるという。
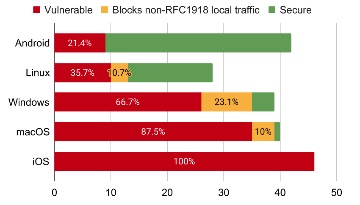
「LocalNet攻撃」が可能となる「VPNクライアント」の状況(グラフ:研究発表から)
研究チームでは、5種類のプラットフォームで66以上の「VPNクライアント」を調査。iOSではテストしたすべての「VPNアプリ」が脆弱だった。「macOS」でも安全なアプリは1件のみで、それ以外のクライアントは脆弱性が見つかった。
「Windows」についても多くの「VPNクライアント」が脆弱であり、「Linux」では3分の1以上から脆弱性を発見。「Android」については、他のプラットフォームより比較的少なく、4分の1が「LocalNet攻撃」に対して脆弱だったとしている。


(Security NEXT - 2023/08/10 )
 ツイート
関連リンク
PR
関連記事
従業員情報含むファイルをメールで誤送信 - 三菱ガス化学
防災製品部の出荷管理システムで侵害か - 古河電工グループ会社
太陽光発電遠隔監視サービスで侵害 - ポイント不正交換も
宝くじサイトやアプリに不正ログイン - パスワード不正変更も
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
フィッシング被害で個人情報流出の可能性 - 八十二長野銀


