

4割強、内部不正リスクを重視せず - 個人情報対策に偏る傾向も
内部不正の取り組みにおいて、個人情報だけでなく、重要技術情報、ノウハウなどにも対応できているとの回答は27%にとどまった。
内部不正を防止するため、どのような重要情報を特定するしくみを導入しているか尋ねたところ、「個人情報」が70.6%で最多。一方で「重要な営業情報」「重要な技術情報」「営業秘密として管理している情報」などいずれも5割に届いていない。
中途退職者に課す秘密保持義務の実効性を高める対策としては、「秘密保持義務についての内部規則を定め、就業規則でその順守を要求」が49.6%。
「就業規則に退職後の定めを規定している(40.1%)」「退職時のほか、就職時、異動時などに秘密保持義務契約や誓約書提出を要求(39.6%)」との回答が続いた。
内部不正についてどのような指針や規則が定められているか聞いたところ、「セキュリティポリシー(内部不正防止の基本方針を含む)」が47.2%、「内部統制の基本方針(内部不正防止の基本方針を含む)」が45.7%、「就業規則に書かれた内部不正防止に関するルール」が42.2%だった。
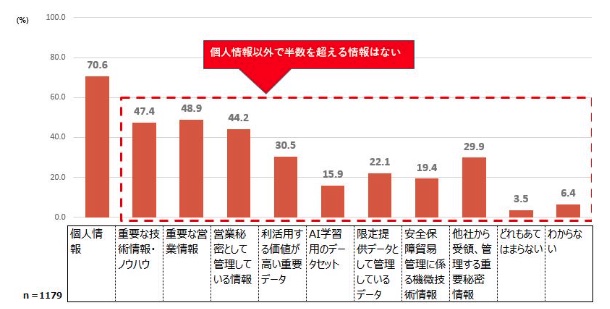
重要情報を特定するしくみの導入状況(グラフ:IPA)

(Security NEXT - 2023/04/11 )
 ツイート
PR
関連記事
手術画像を保存した記録媒体を紛失 - さいたま市民医療センター
ECサイトの会員管理システムで個人情報が流出 - ノジマ
問い合わせフォーム利用者などの個人情報が流出 - ヤクルト
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA


