

4割強、内部不正リスクを重視せず - 個人情報対策に偏る傾向も
内部不正リスクを重要な経営課題として捉えている情報システム担当者やリスク対策担当者は4割弱にとどまり、ほかのリスクに比べて優先順位が低く、重視していないとの回答がやや上回った。重要な技術情報や営業情報などの保護は個人情報にくらべて手薄となっている。
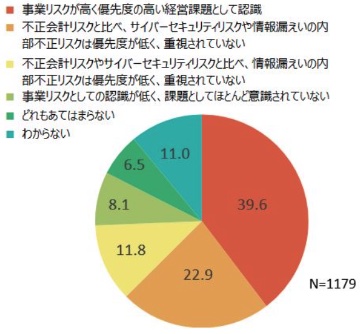
経営課題における内部不正リスクの認識(グラフ:IPA)
情報処理推進機構(IPA)が情報システム関連部門やリスクマネジメント部門の担当者など1179人を対象に企業の内部不正防止体制に関する実態調査をオンラインで実施し、結果を取りまとめたもの。
企業において内部不正防止対策を主管し、責任を負う部門を尋ねたところ「リスク管理/コンプライアンス部門」が44.1%、「情報システム/セキュリティ管理部門」が37.6%だった。
内部不正リスクを重要な経営課題として捉えているか聞いたところ、「事業リスクが高く優先度の高い経営課題」との回答は39.6%だった。
一方で不正会計リスクなど、他リスクに比べて情報漏洩の内部不正リスクは優先度が低く、重視されていないといった回答や、課題としてほとんど意識されていないとの回答をあわせると42.8%にのぼる。

(Security NEXT - 2023/04/11 )
 ツイート
PR
関連記事
手術画像を保存した記録媒体を紛失 - さいたま市民医療センター
ECサイトの会員管理システムで個人情報が流出 - ノジマ
問い合わせフォーム利用者などの個人情報が流出 - ヤクルト
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA


