

ランサム被害が前年比約1.5倍 - バックアップ取得も復元に難あり
ランサムウェアによる被害の増加傾向が続いている。バックアップを取得していたケースも多いが、被害直前の状況まで復元できたケースは2割に届いていない。
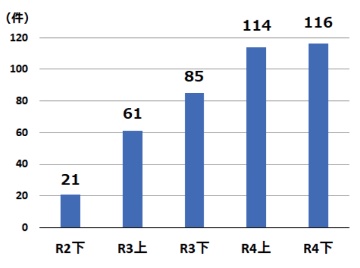
企業や団体からのランサムウェア被害報告(グラフ:警察庁)
2022年に都道府県警察から警察庁へ報告が寄せられた企業や団体におけるランサムウェアの被害は上半期が114件、下半期が116件となり、あわせて230件。
前年の146件から57.5%増となった。2020年下半期以降、増加傾向が続いており、規模や業種に関係なく被害が拡大している。
被害組織の規模を見ると、約52.6%にあたる121件が中小企業だった。大企業が約27.4%、団体が20%。業種では「製造業」が約32.6%ともっとも多く、「サービス業(約21.3%)」「医療、福祉(約8.7%)」「卸売、小売業(約7.4%)」が続いている。
直接的な金銭の要求が確認されたものは54件。50件については暗号資産(仮想通貨)、のこる4件については米ドルによる支払いを迫るものだった。手口を確認できた182件の65.4%にあたる119件が二重恐喝の手口だったという。
また同庁では、被害を受けた企業、団体に対してアンケート調査を実施。ランサムウェアの感染経路や復旧期間などについても調べている。

(Security NEXT - 2023/03/22 )
 ツイート
関連リンク
PR
関連記事
脆弱性「PHP2Shell」の悪用を確認 - 米当局が注意喚起
Apple、「iOS 27.2」を公開 - 旧OSの更新では悪用脆弱性を修正
メール配信システムで契約者情報が流出 - ラクスグループ会社
口座解約に関する顧客情報が記録された記録媒体を紛失 - りそな銀
小中学校がPTAに生徒の個人情報を同意なしに提供 - 厚木市
Google製「Brotliデコーダ」の脆弱性、幅広い環境に影響か
荷物問合サービスの侵害、流出対象件数を取りまとめ - 佐川急便
「PHP」にあらたな脆弱性、対象環境は限定的 - 次回更新時に修正
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「Nextcloud」組込ツールや「Arista VCO」の脆弱性などに注意喚起 - 米当局


