

フィッシングサイトのURLが過去最多を更新 - 同一IPアドレス上に大量設置
悪用されたブランドは85件で前月から1件減。クレジットカード会社や信販会社が19ブランド、金融系ブランドが13ブランドと目立ち、ISPやホスティング事業者、メールサービスが12ブランド、eコマース系が9ブランドと続いている。
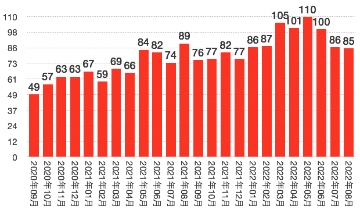
フィッシングに悪用されたブランド数の推移(グラフ:フィ対協の発表をもとに独自に作成)
クレジットカード事業者による利用確認を装うケースが目立ち、報告数全体の約32.4%にのぼる。具体的には「VISA」「JCB」が多かったという。これら2ブランドにくわえて、「Amazon」「三井住友銀行」「ETC利用サービス」をかたるケースで、全体の71.3%を占める。
同協議会が調査用に設置しているメールアドレスで受信したフィッシングメールの約53.9%が差出人として正規のドメインを用いた「なりすましメール」だった。
送信ドメイン認証技術「SPF」において「fail」と判定され、検知できたものは約8.5%にとどまり、約18.6%は「softfail」と判定された。約33.0%は「DMARC」を利用しないと検知できない「なりすましメール」で、約39.9%については独自ドメインなど用いており、送信ドメイン認証では判別不能のメールだった。
送信元IPアドレスを見ると、中国の通信事業者から配信されたメールが約91.9%にのぼる。日本国内からの配信は約3.9%だった。

(Security NEXT - 2022/09/07 )
 ツイート
関連リンク
PR
関連記事
サーバ設定不備、従業員情報流出の可能性 - 資さんうどん
個人情報含む業務用USBメモリが所在不明に - 奈良県
個人情報が保存されたHDDや書類を紛失 - 都水道局
HPEのネットワーク管理製品に複数脆弱性 - 「クリティカル」3件
遠隔サポート製品「SolarWinds Dameware」に複数の脆弱性
Apple製品の脆弱性悪用を確認 - 米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
ネット登録会員の個人情報が流出した可能性 - クラブツーリズム
県立学校6校で生徒指導要録が所在不明 - 静岡県
化粧品口コミ情報サイトで侵害 - 会員情報が流出


