

フィッシングサイトのURLが過去最多を更新 - 同一IPアドレス上に大量設置
フィッシング対策協議会は、8月に報告を受けたフィッシング攻撃の状況を取りまとめた。フィッシングサイトの件数が過去最多を更新し、2カ月連続で5万件近いURLが報告されている。
同協議会によると、同月に寄せられたフィッシング攻撃の報告は9万4973件。前月から1万2975件減となった。減少したものの前月についで2番目に多い件数となる。1日あたりの報告数は、前月比418.6件減となる約3063.6件。
報告数が減少する一方、重複を除いたフィッシングサイトのURLは4万9221件で、先月からわずかながらも増加となり過去最多を更新した。1日あたりに換算すると約1587.8件。1分間あたり1.1件の報告が寄せられたことになる。
大量のドメインにサブドメインを組み合わせたケースが約84.0%にのぼった。こうしたフィッシングサイトの多くは同一のIPアドレス上に設置されており、稼働が確認できたケースではわずか28件のIPアドレスに集中していたという。
フィッシングサイトに悪用されたトップレベルドメインの割合を見ると「.top(約32.0%)」が最多。「.com(約17.1%)」「.icu(約16.6%)」「.cn(約8.8%)」「.shop(約6.2%)」と続く。「.rest」「.group」「.id」「.space」などの悪用も見られた。
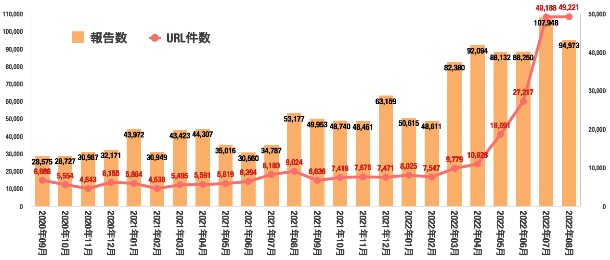
フィッシング報告やURLの件数推移(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2022/09/07 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
米セキュリティ当局、悪用確認済み脆弱性6件に注意喚起
「無印良品」のアプリやネットストアで重なる侵害被害
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
認証情報が漏洩、GitHub環境に不正アクセス - CSC
9月はフィッシングの報告、URLともに増加
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性


