

6月のフィッシングサイト、過去最多を大幅更新 - 同一IPアドレス上で多数稼働
悪用されたブランドは10件減少するも、100件と引き続き3桁が確認されている。業種を見ると、クレジットや信販系が25件、ISPやホスティング事業者、メールサービスが15件、都市銀行やネット銀行など金融系ブランドは9件だった。
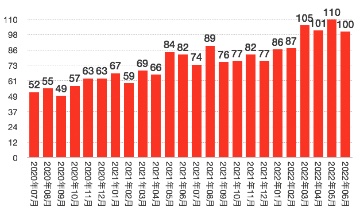
悪用されたブランドの件数(グラフ:フィ対協の発表をもとに独自に作成)
悪用されたブランドを具体的に見ると、「Amazon」を偽装するフィッシングの報告が全体の約18.5%にのぼり、3カ月ぶりに最多となった。続く「イオンカード」「えきねっと」「au」および「au PAY」を含む上位4ブランドで全体の約40.2%を占めている。また19ブランドで1000件以上の報告があり、これらで全体の約90.6%にのぼった。
同協議会の調査用メールアドレスに届いたフィッシングメールの送信元IPアドレスを見ると、中国の通信事業者から配信されたものが約96.4%と突出しており、日本国内から配信されたものは約3.0%にとどまる。
前月と同じく、約69.5%が差出人として正規のメールアドレスを用いた「なりすましメール」だった。
送信ドメイン認証技術「SPF」において、「hardfail」で検出できたものは約23.4%で、前月の約7.1%から上昇。約25.0%は、受信ボックスへ配信される「softfail」と判断された。また約19.5%は、「DMARC」を使用しないと検出できないフィッシングメールだった。

(Security NEXT - 2022/07/06 )
 ツイート
関連リンク
PR
関連記事
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
従業員情報含むファイルをメールで誤送信 - 三菱ガス化学
防災製品部の出荷管理システムで侵害か - 古河電工グループ会社
太陽光発電遠隔監視サービスで侵害 - ポイント不正交換も
宝くじサイトやアプリに不正ログイン - パスワード不正変更も
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装


