

6月のフィッシングサイト、過去最多を大幅更新 - 同一IPアドレス上で多数稼働
6月にフィッシング対策協議会へ報告されたフィッシングサイトのURL件数が、前月の約1.5倍へと急増し、過去最多記録を更新した。同一IPアドレス上に多数設置されていたという。
同月に同協議会へ寄せられたフィッシング攻撃の報告は8万8250件。前月から118件増加し、4月の9万2094件に次いで過去2番目に多い件数となった。1日あたりの報告数は約2941.7件。前月の約2843.0件から98.7件増加している。
重複を除いた誘導先となるフィッシングサイトのURLは、前月比1.7倍となり過去最多となった前月からさらに8626件増加して2万7217件。はじめて2万件の大台を突破するとともに、もうひと息で3万件に手がとどく状況となった。
1日あたりに換算すると約907.2件。悪用されたトップレベルドメインを見ると、「.cn」が約43.2%で最多。「.ci(28.3%)」「.com(約6.6%)」「.top(約5.4%)」「.pw(約3.9%)」が続く。
大量のドメインとサブドメインでURLを生成し、文面を使い回しつつ、ブランド名を変えたフィッシングメールで誘導する手口が横行。URL件数の約68.7%以上にのぼるという。同協議会で稼働を確認したURL数に対して、ユニークなIPアドレスの割合は約7.9%ほどに過ぎず、同一IPアドレス上で異なるURLが多数稼働していた。
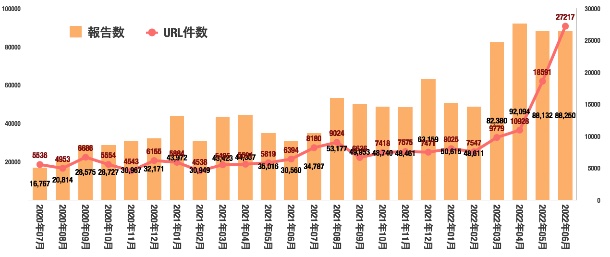
フィッシング報告やURL件数の推移(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2022/07/06 )
 ツイート
関連リンク
PR
関連記事
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
クリエイティブ業界向け求人サービス「CINRA JOB」に不正アクセス
ロート製薬の不正アクセス、顧客との通話音声データが流出の可能性
「BIND 9」に緊急脆弱性 - 1パケットでDoS攻撃が可能
元従業員が顧客情報を持ち出し、拾得者の連絡で判明 - プルデンシャル生命
Apple、「macOS Golden Gate 27」を公開 - 脆弱性210件に対処
HPEの「SD-WAN」関連製品に複数の深刻な脆弱性 - 修正版を提供
Oracle、月例セキュリティアップデートを公開 - のべ673件を修正
Apple、「iOS 27」「iPadOS 27」で多数脆弱性に対応 - 「同26.7」も公開
「Chrome 153」にセキュリティ更新 - 「クリティカル」3件含む42件


