

新手の攻撃?と思いきや、被害組織のPPAPシステムが「Emotet」メールも暗号化
問題のシステムは、メールにファイルが添付されていると、自動でファイルを暗号化して送信。パスワードをメールで別送する。送信側の作業を軽減したり、抜けもれなく「PPAP」できるようにするシステムだが、皮肉にも攻撃ファイルをより検知しにくいよう暗号化してマルウェアを拡散する一助となっていた。
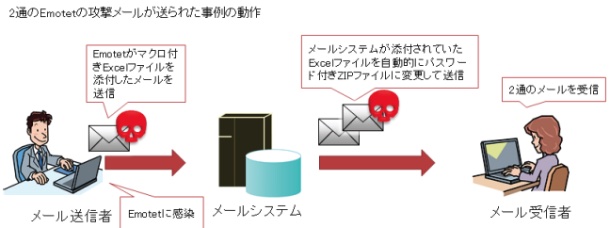
通常の攻撃メールが「PPAP」で送信された流れ(図:IPA)
「PPAP」は、同経路でパスワードを送信するため、データ保護の効果が乏しいことにくわえ、ファイルの暗号化により、セキュリティ製品の検証作業をすり抜ける危険性が従来より指摘されてきた。
今回報告されたケースは、攻撃手法が変わりなくとも、思わぬところで手が加わり、従来より報告されている手口とは異なるかたちで、危険なファイルが着信する可能性があることを示している。「脱PPAP」の代替ソリューションも展開されており、メールでファイルを受け渡しする方法も変化しており、メールとともに届けられるファイル全般に警戒が必要だ。
また「Emotet」の攻撃ファイルは、暗号化されていない状態であっても、セキュリティ製品が検知できないケースがある。また「暗号化zipファイル」や、従来悪用されてきた「Officeファイル」だけでなく、あらゆるファイルに注意が必要となる。つい最近も「ショートカットファイル」を悪用した攻撃が観測されている。

(Security NEXT - 2022/04/28 )
 ツイート
関連リンク
PR
関連記事
ネット登録会員の個人情報が流出した可能性 - クラブツーリズム
県立学校6校で生徒指導要録が所在不明 - 静岡県
化粧品口コミ情報サイトで侵害 - 会員情報が流出
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
ECサイトに不正アクセス、会員情報流出 - フィギュアメーカー
外務省のネットワークで侵害 - 個人情報流出の可能性


